Erhardt+Leimer 的網路安全
為什麼要重視網路安全?
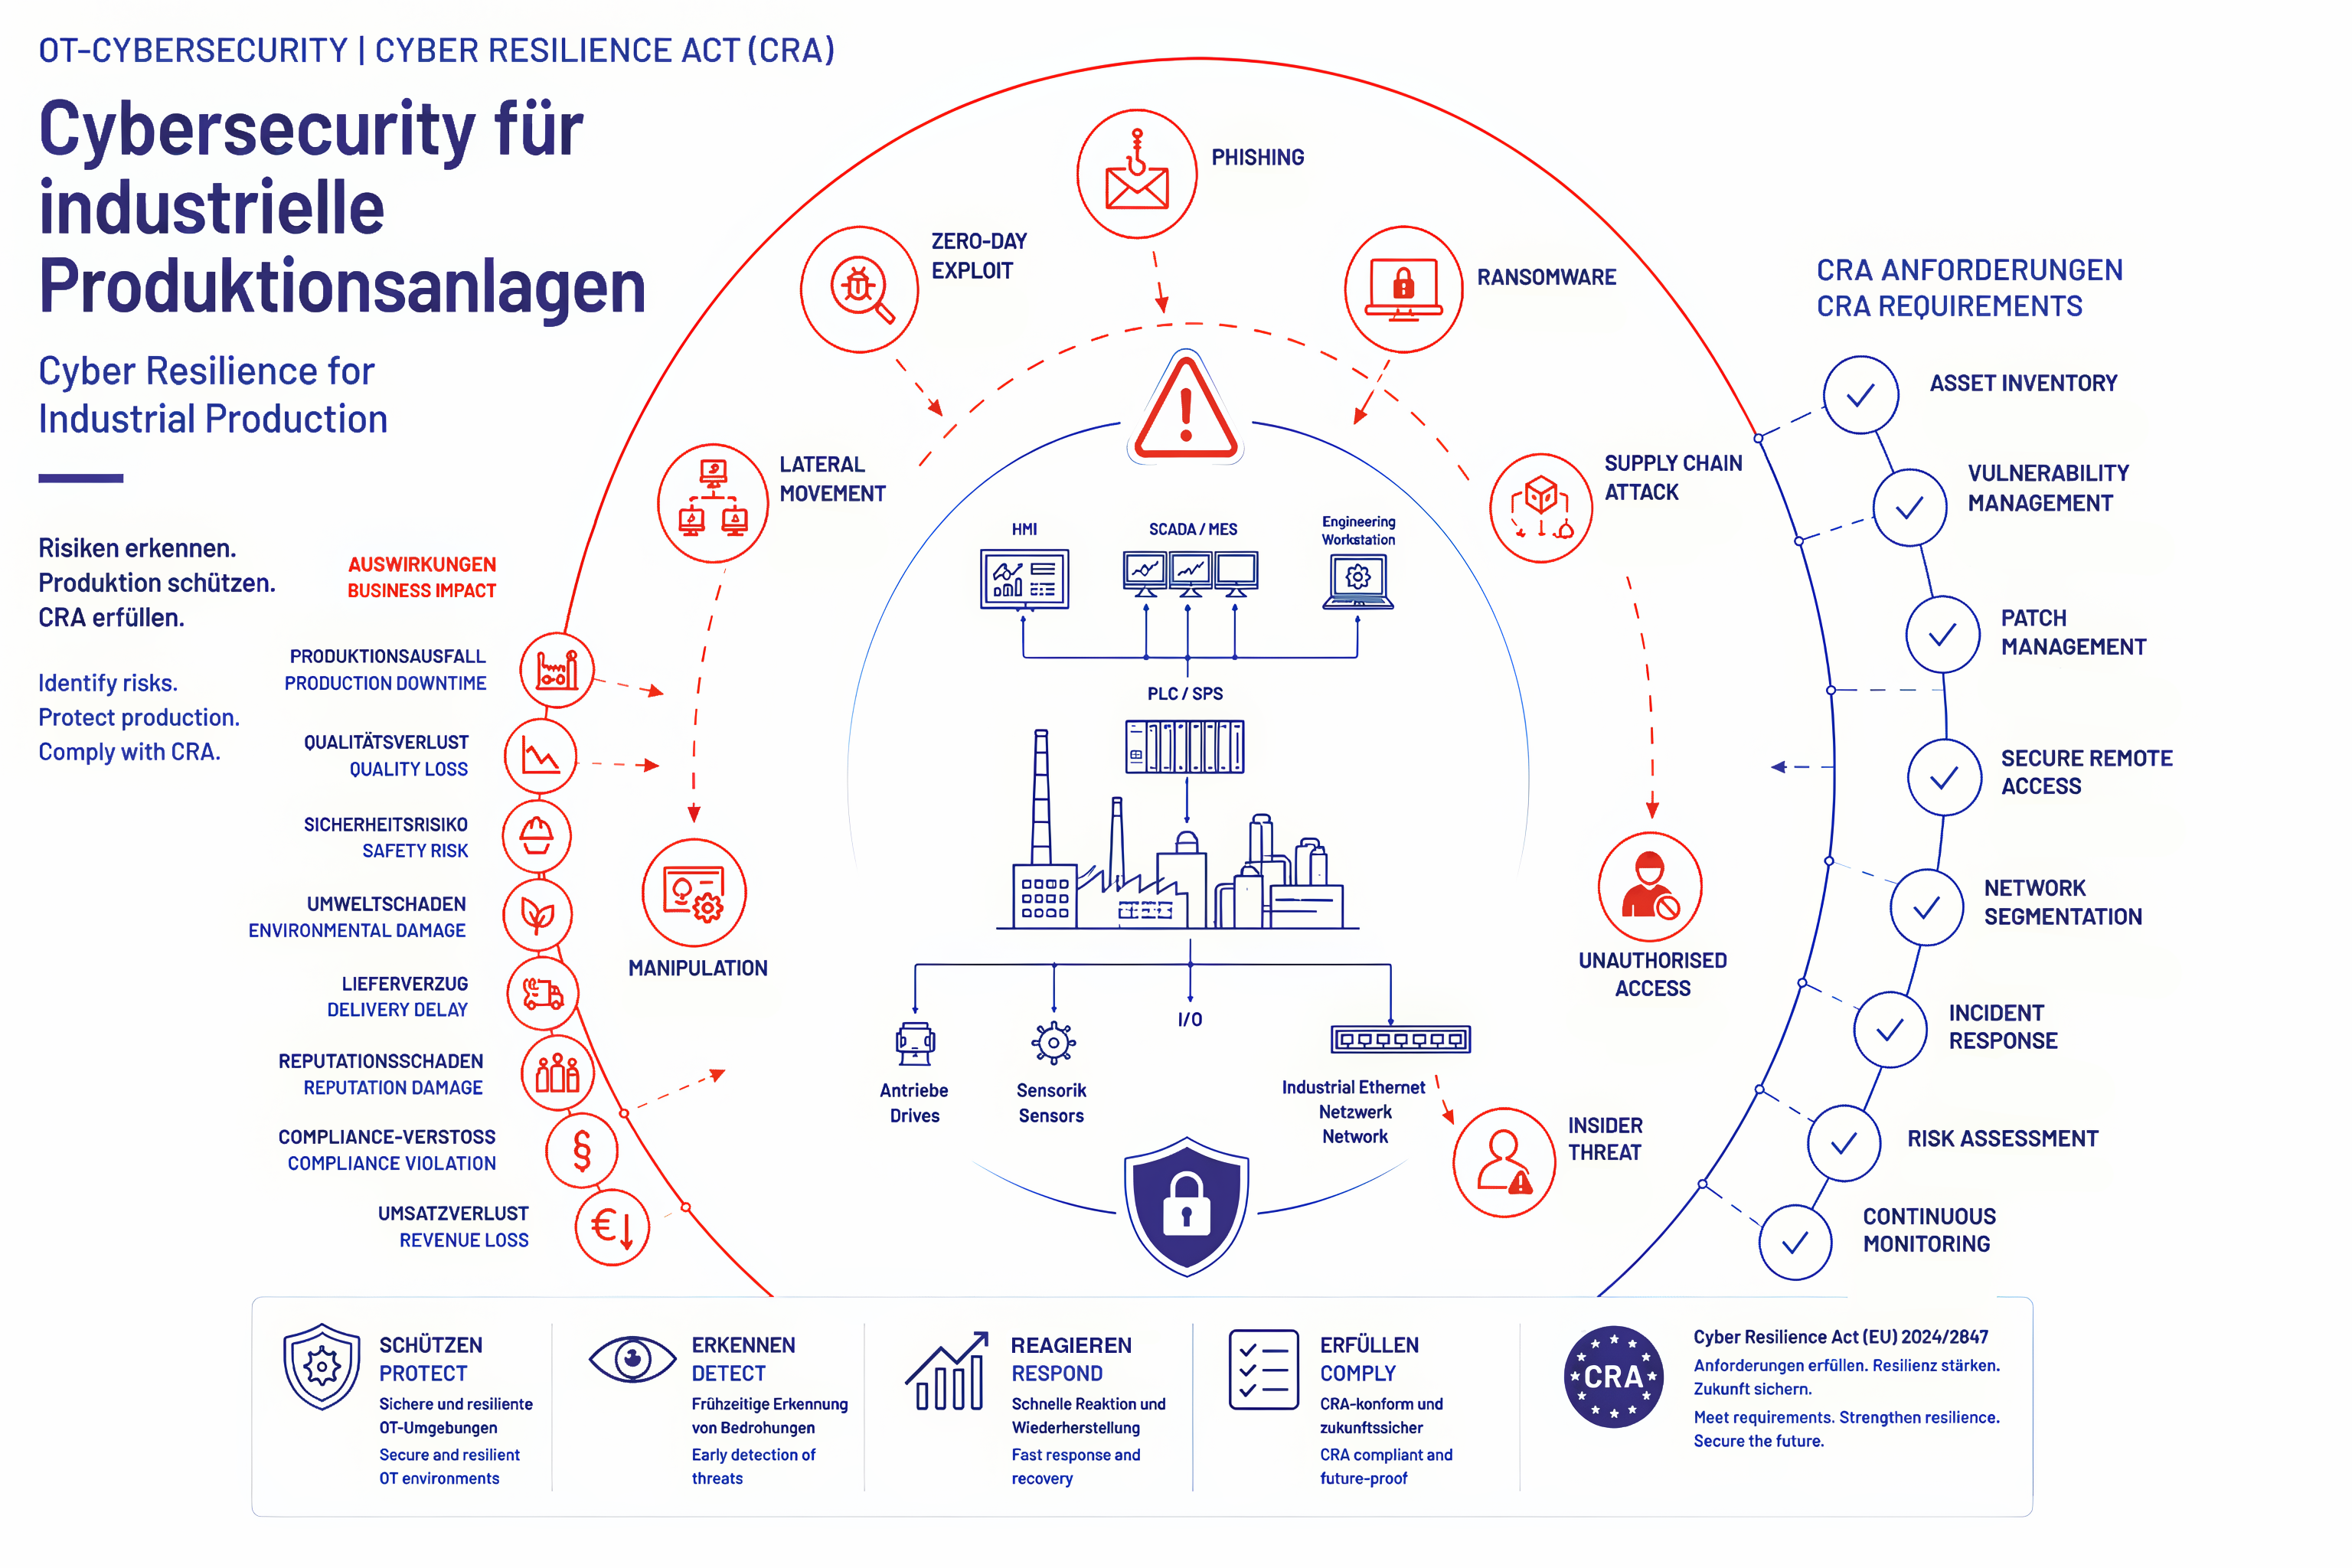
Erhardt+Leimer 極為重視對機器、設備及生產流程的保護。因此,我們採用現代化的安全機制,以最佳方式保護系統、資料及通訊,防止未經授權的存取與篡改。其中包含透過最新的加密與認證技術,來保護應用軟體及配置資料的相關措施。此外,基於角色的使用者與權限管理機制,可對工程、服務及營運層級的存取權限進行受控管理。針對設備、控制系統與上位系統之間的通訊,系統支援安全且經過加密的通訊通道。此外,備份與還原機制以及適當的可用性方案,有助於將停機時間降至最低並提升運作安全性。透過持續優化所採用的安全措施,Erhardt+Leimer 協助營運商安全且可靠地運作其自動化解決方案。
更多資訊
我们对网络安全的承诺:
Erhardt+Leimer 将产品、系统及服务的安全性视为重中之重。随着工业设备和流程互联程度的不断提高,对防范网络威胁的要求也日益严苛。因此,我们在产品的整个生命周期中始终将安全性纳入考量,并持续完善我们的安全措施。
我们的目标是为客户和合作伙伴提供安全可靠的解决方案,并就已识别的安全风险及可采取的应对措施进行透明披露。
产品安全事件响应团队(PSIRT):
Erhardt+Leimer 的 PSIRT 负责协调处理与公司产品及解决方案相关的安全报告。PSIRT 的职责包括:
- 接收安全报告
- 分析和评估报告中的漏洞
- 协调应对措施和软件更新
- 与客户、合作伙伴及安全研究人员进行沟通
- 发布安全公告
CRA 安全表格
关于负责任地报告及滥用行为的说明 负责任地报告安全事件和漏洞
我们欢迎各方就我们的产品和服务中潜在的漏洞、安全事件或与安全相关的缺陷提供反馈。这些报告有助于我们履行《网络弹性法案》(CRA)规定的义务,并有助于提升我们产品和系统的网络安全水平。
所有报告均将由我们的安全团队进行审查、评估和记录。所提供的信息将予以保密,并仅用于处理所报告的事项。
报告要求
提交报告即表示报告人确认:
- 所提交的信息据其所知是准确的,
- 该报告基于实际观察或可追溯的证据,
- 未故意提供虚假、误导性或经过篡改的信息,
- 该举报并非出于损害、勒索、不正当竞争或骚扰的目的,
- 未为获取举报信息而实施任何未经授权或违法的行为。
对所有举报的审查
每份收到的举报均由合格的专业人员进行分析,并就以下方面进行评估:
- 合理性、
- 技术可追溯性、
- 相关性、
- 完整性以及
- 可能存在的监管报告义务。
若评估需要,本公司保留要求提供补充信息或证明文件的权利。
禁止滥用本举报渠道。
这尤其包括:
- 明知是虚假的安全报告、
- 捏造或虚构的漏洞,
- 反复提交明显毫无根据的报告,
- 蓄意误导公司,
- 以所谓漏洞为由进行敲诈勒索或提出索赔,
- 提交经过篡改或伪造的证据材料,
- 滥用报告流程以阻碍业务流程。
滥用行为的法律后果
若怀疑存在滥用、欺诈或蓄意虚假举报的情况,我们保留
- 对该报告进行深入的技术和组织审查,
- 请内部合规及法律部门介入,
- 对现有日志和证据数据进行分析,
- 委托专业机构对相关事实进行法律评估,
- 并在符合法律条件的情况下,采取民事、劳动法或刑事法律措施。
特别是在因故意提供虚假信息而导致成本增加、运营中断、声誉受损或引发不必要的行政申报程序的情况下,应采取上述措施。
对善意举报人的保护
那些出于善意行事,并负责任地报告疑似或实际漏洞的人员,无需担心因误报而遭受不利影响。
即使经技术核查后发现所报告的事实毫无根据,该报告也不会因此被视为滥用行为。关键在于能够证明其具有诚实且负责任地进行报告的意图。
关于《网络弹性法》(CRA)的说明
根据《网络弹性法案》(EU)2024/2847规定的义务,在存在法定报告义务的情况下,报告内容可能会被核查、记录,并在必要时转交至相关机构或主管部门。