Erhardt+Leimer’de siber güvenlik
Neden siber güvenlik?
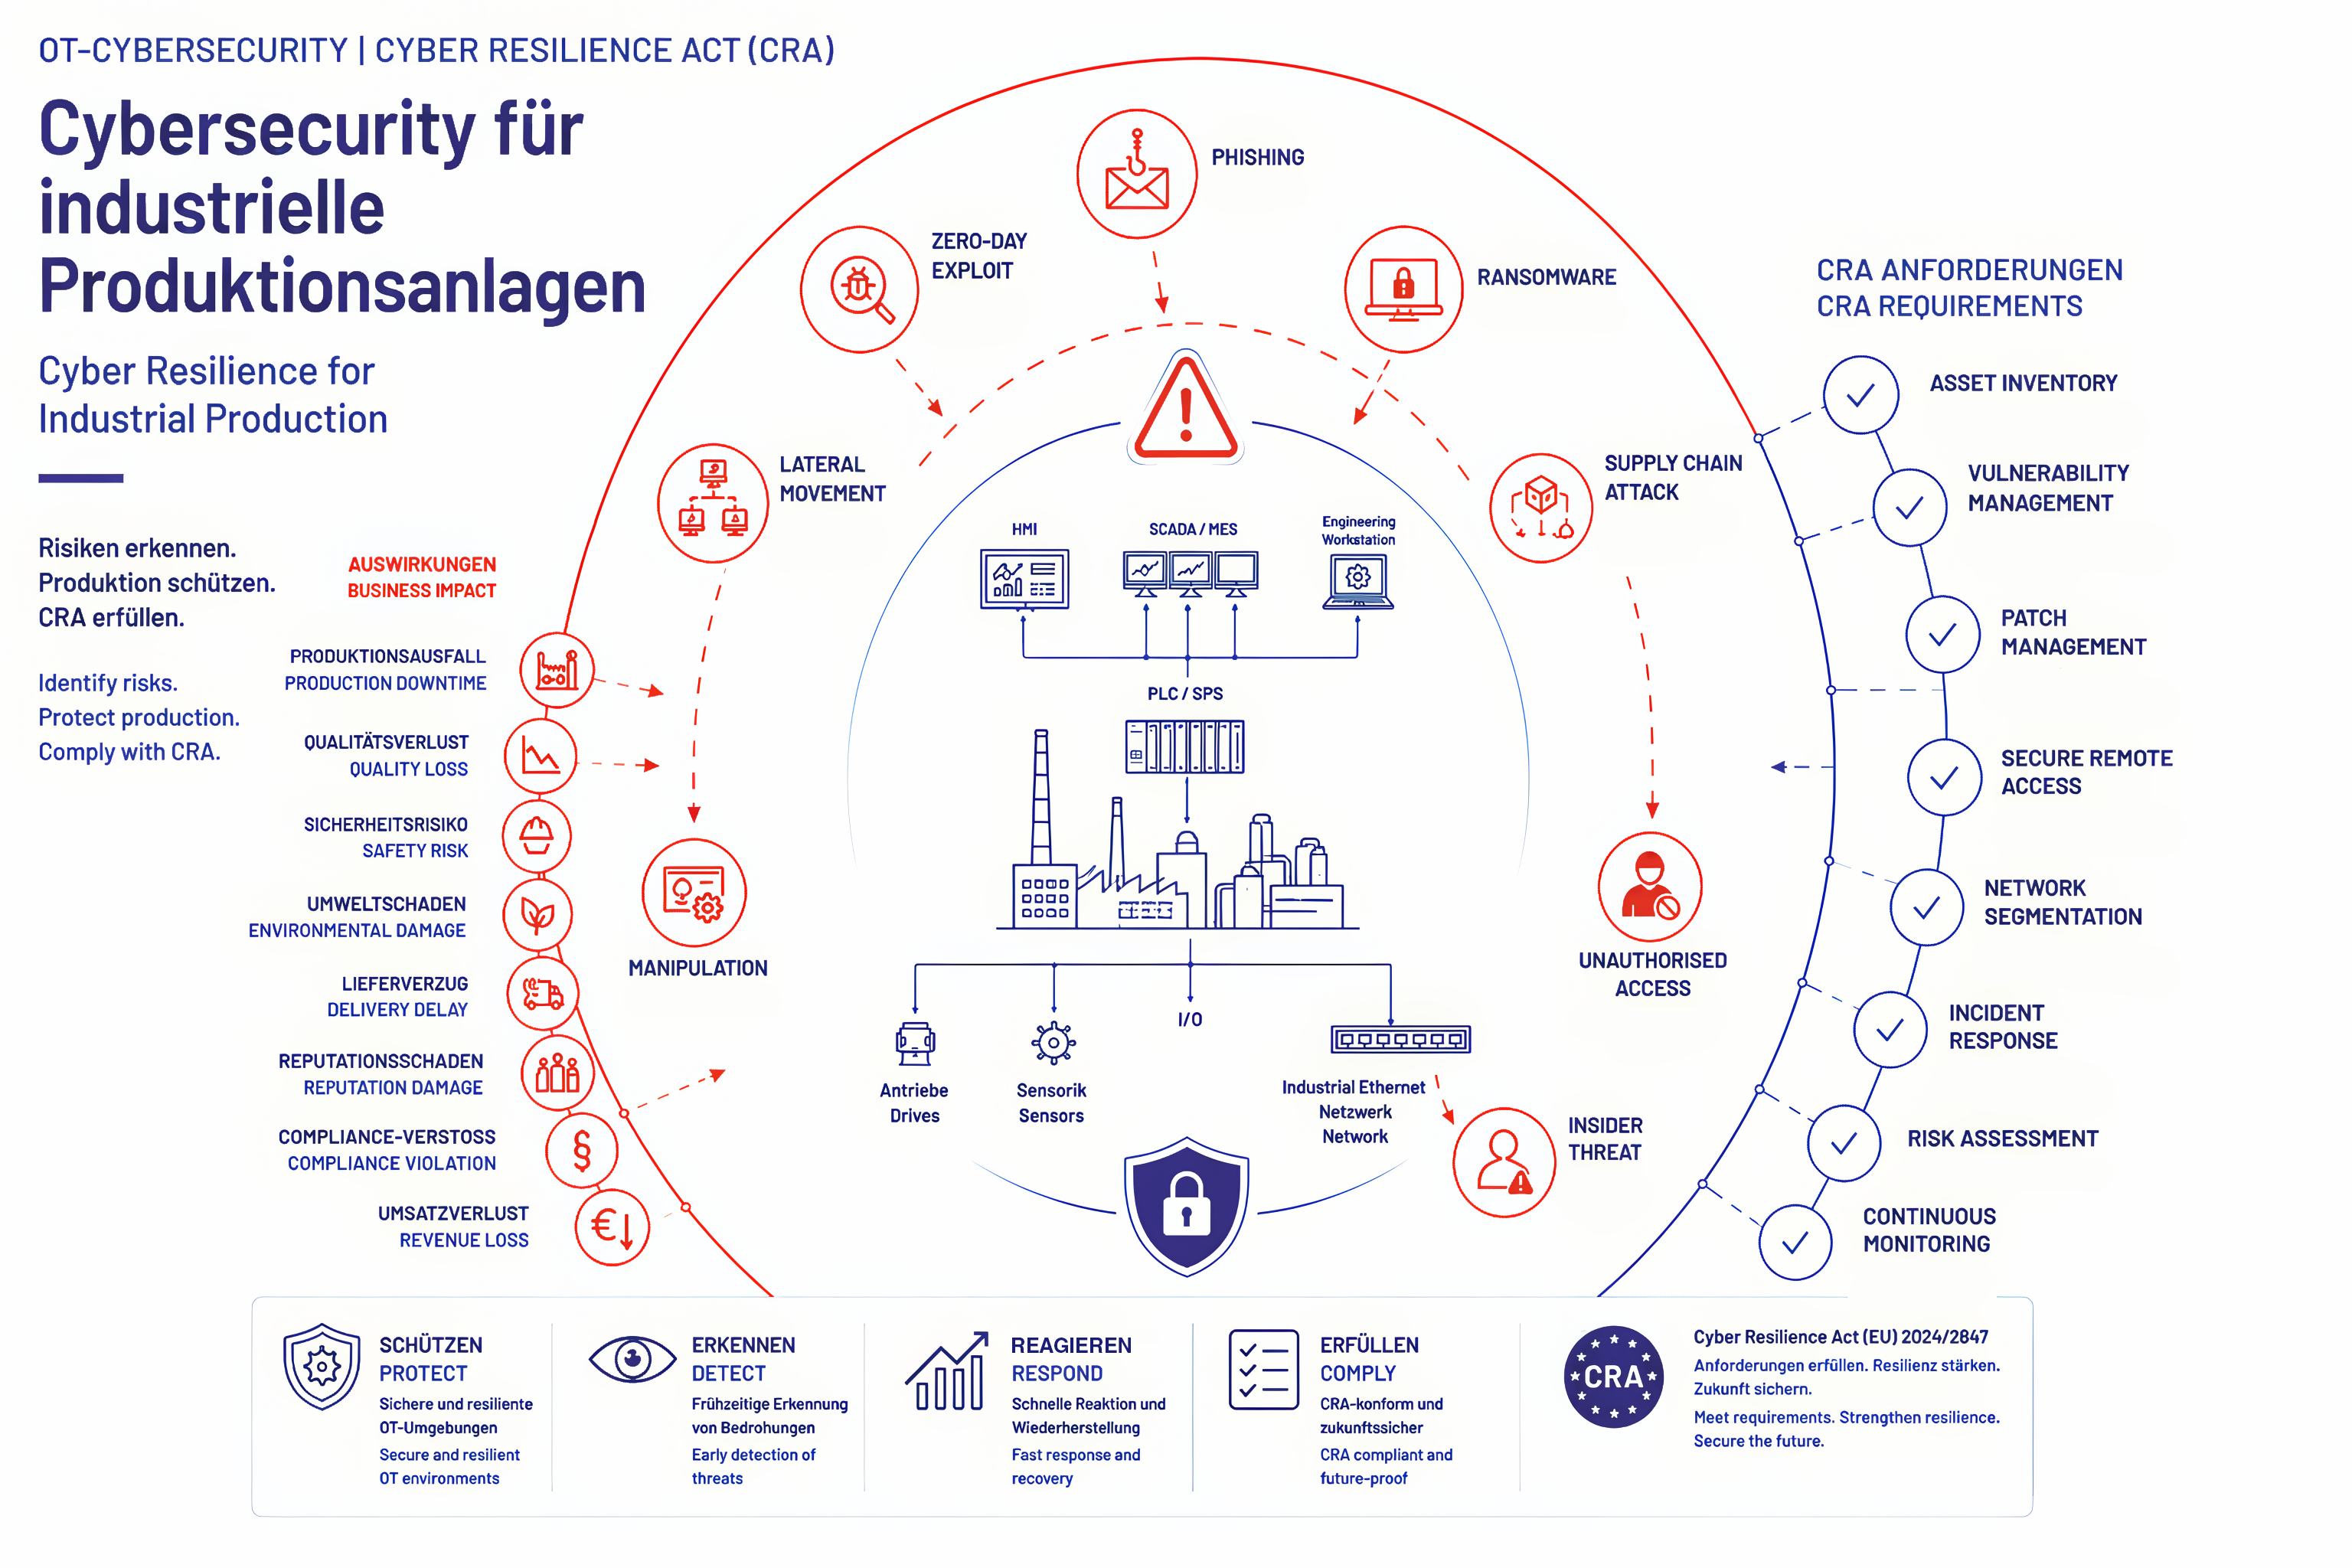
Erhardt+Leimer’de makinelerin, tesislerin ve üretim süreçlerinin korunmasına büyük önem verilmektedir. Bu nedenle, sistemleri, verileri ve iletişimi yetkisiz erişim ve manipülasyondan en iyi şekilde korumak için modern güvenlik mekanizmaları kullanılmaktadır. Bunlar arasında, güncel şifreleme ve kimlik doğrulama yöntemleriyle uygulama yazılımlarının ve yapılandırma verilerinin korunmasına yönelik önlemler de yer almaktadır. Ayrıca, rol tabanlı kullanıcı ve hak konseptleri, mühendislik, servis ve işletme düzeylerinde erişim izinlerinin kontrollü bir şekilde yönetilmesini sağlar. Cihazlar, kontrol sistemleri ve üst düzey sistemler arasındaki iletişim için güvenli ve şifreli iletişim kanalları desteklenmektedir. Buna ek olarak, yedekleme ve geri yükleme mekanizmaları ile uygun kullanılabilirlik konseptleri, kesinti sürelerini en aza indirmeye ve işletim güvenliğini artırmaya katkıda bulunmaktadır. Erhardt+Leimer, uygulanan güvenlik önlemlerini sürekli olarak geliştirerek, işletmecilerin otomasyon çözümlerini güvenli ve güvenilir bir şekilde çalıştırmalarına destek olmaktadır.
Daha fazla bilgi
Siber Güvenlik Konusundaki Taahhüdümüz:
Ürünlerimizin, sistemlerimizin ve hizmetlerimizin güvenliği, Erhardt+Leimer için en yüksek önceliğe sahiptir. Endüstriyel tesislerin ve süreçlerin giderek daha fazla ağa bağlanmasıyla birlikte, siber tehditlere karşı koruma gereksinimleri de artmaktadır. Bu nedenle, ürün yaşam döngüsünün tamamı boyunca güvenlik unsurlarını göz önünde bulunduruyor ve güvenlik önlemlerimizi sürekli olarak geliştiriyoruz.
Amacımız, müşterilerimize ve iş ortaklarımıza güvenli ve güvenilir çözümler sunmak ve tespit edilen güvenlik riskleri ile mevcut önlemler hakkında şeffaf bir şekilde bilgi vermektir.
Ürün Güvenliği Olay Müdahale Ekibi (PSIRT):
Erhardt+Leimer PSIRT, şirketin ürün ve çözümleriyle ilgili güvenlik bildirimlerinin işlenmesini koordine eder. PSIRT’nin görevleri arasında şunlar yer alır:
- Güvenlik bildirimlerinin alınması
- Bildirilen güvenlik açıklarının analizi ve değerlendirilmesi
- Önlemlerin ve yazılım güncellemelerinin koordinasyonu
- Müşteriler, iş ortakları ve güvenlik araştırmacıları ile iletişim kurmak
- Güvenlik bildirimlerinin yayınlanması
CRA Güvenlik Formu
Sorumlu Bildirim ve Kötüye Kullanımla İlgili Bilgiler Güvenlik Olaylarının ve Güvenlik Açıklarının Sorumlu Şekilde Bildirilmesi
Ürünlerimiz ve hizmetlerimizdeki potansiyel güvenlik açıkları, güvenlik olayları veya güvenlikle ilgili kusurlara ilişkin bildirimleri memnuniyetle karşılıyoruz. Bildirimler, Siber Dayanıklılık Yasası (CRA) kapsamındaki yükümlülüklerimizi yerine getirmemize yardımcı olur ve ürünlerimizin ve sistemlerimizin siber güvenliğini artırmaya katkıda bulunur.
Tüm bildirimler, Güvenlik Ekibimiz tarafından incelenir, değerlendirilir ve belgelenir. Sağlanan bilgiler gizli tutulur ve yalnızca bildirilen konunun ele alınması amacıyla kullanılır.
Bildirim için Gereklilikler
Bir bildirim göndererek, bildirimde bulunan kişi aşağıdakileri teyit eder:
- iletilen bilgilerin, en iyi bilgisi ve vicdanı dahilinde doğru olduğunu,
- bildirimin gerçek gözlemlere veya doğrulanabilir kanıtlara dayandığını,
- bilerek yanlış, yanıltıcı veya tahrif edilmiş bilgiler verilmediğini,
- bildirimin zarar verme, şantaj, rekabet veya taciz amaçlı yapılmadığını,
- bildirim için bilgi elde etmek amacıyla yetkisiz veya hukuka aykırı hiçbir eylemde bulunulmadığını.
Tüm Bildirimlerin İncelenmesi
Gelen her bildirim, nitelikli uzmanlar tarafından analiz edilir ve aşağıdaki hususlar açısından değerlendirilir:
- mantık,
- teknik olarak doğrulanabilirlik,
- ilgililik,
- eksiksizlik ve
- olası yasal bildirim yükümlülükleri açısından değerlendirilir.
Şirket, değerlendirme için gerekli olması halinde ek bilgi veya kanıt talep etme hakkını saklı tutar.
Bu bildirim kanalının kötüye kullanılması yasaktır.
Bunlar özellikle şunları içerir:
- bilerek yapılan yanlış güvenlik bildirimleri,
- uydurma veya hayal ürünü güvenlik açıkları,
- bariz şekilde asılsız bildirimlerin tekrar tekrar sunulması,
- şirketi kasten yanıltma,
- sözde güvenlik açıklarına atıfta bulunarak yapılan şantaj girişimleri veya talepler,
- tahrif edilmiş veya sahte kanıtların sunulması,
- iş süreçlerini engellemek amacıyla bildirim sürecinin kötüye kullanılması.
Kötüye kullanım durumunda yasal sonuçlar
Kötüye kullanım, dolandırıcılık veya kasıtlı olarak yanlış bildirim şüphesi durumunda,
- bildirimi kapsamlı bir teknik ve organizasyonel incelemeye tabi tutma,
- şirket içi uyum ve hukuk departmanlarını sürece dahil etme,
- mevcut kayıt ve kanıt verilerini değerlendirmek,
- olayları hukuki açıdan değerlendirmeye almak,
- yasal şartların mevcut olması halinde medeni hukuk, iş hukuku veya ceza hukuku kapsamında yasal işlem başlatma hakkını saklı tutarız.
Bu durum, özellikle kasıtlı olarak verilen yanlış bilgiler nedeniyle maliyetlerin artması, iş kesintilerinin yaşanması, itibar kaybı veya gereksiz resmi bildirim süreçlerinin ortaya çıkması halinde geçerlidir.
İyi niyetli ihbarcıların korunması
İyi niyetle hareket eden ve varsayılan veya gerçek bir güvenlik açığını sorumlu bir şekilde bildiren kişiler, hatalı bir bildirim nedeniyle herhangi bir dezavantajla karşılaşmaktan korkmamalıdır.
Bildirilen bir durumun teknik inceleme sonucunda asılsız olduğu ortaya çıkması, bu bildirimin kötüye kullanım olarak değerlendirilmesine neden olmaz. Belirleyici olan, dürüst ve sorumlu bir şekilde bildirimde bulunma niyetinin kanıtlanabilir olmasıdır.
CRA ile ilgili not
Bildirimler, Siber Dayanıklılık Kanunu (AB) 2024/2847 uyarınca yükümlülüklerimiz kapsamında incelenebilir, belgelenebilir ve yasal bildirim yükümlülükleri mevcut olduğu ölçüde, gerekirse yetkili kurum veya makamlara iletilebilir.