ความปลอดภัยทางไซเบอร์ที่ Erhardt+Leimer
ทำไมต้องเป็นความปลอดภัยทางไซเบอร์?
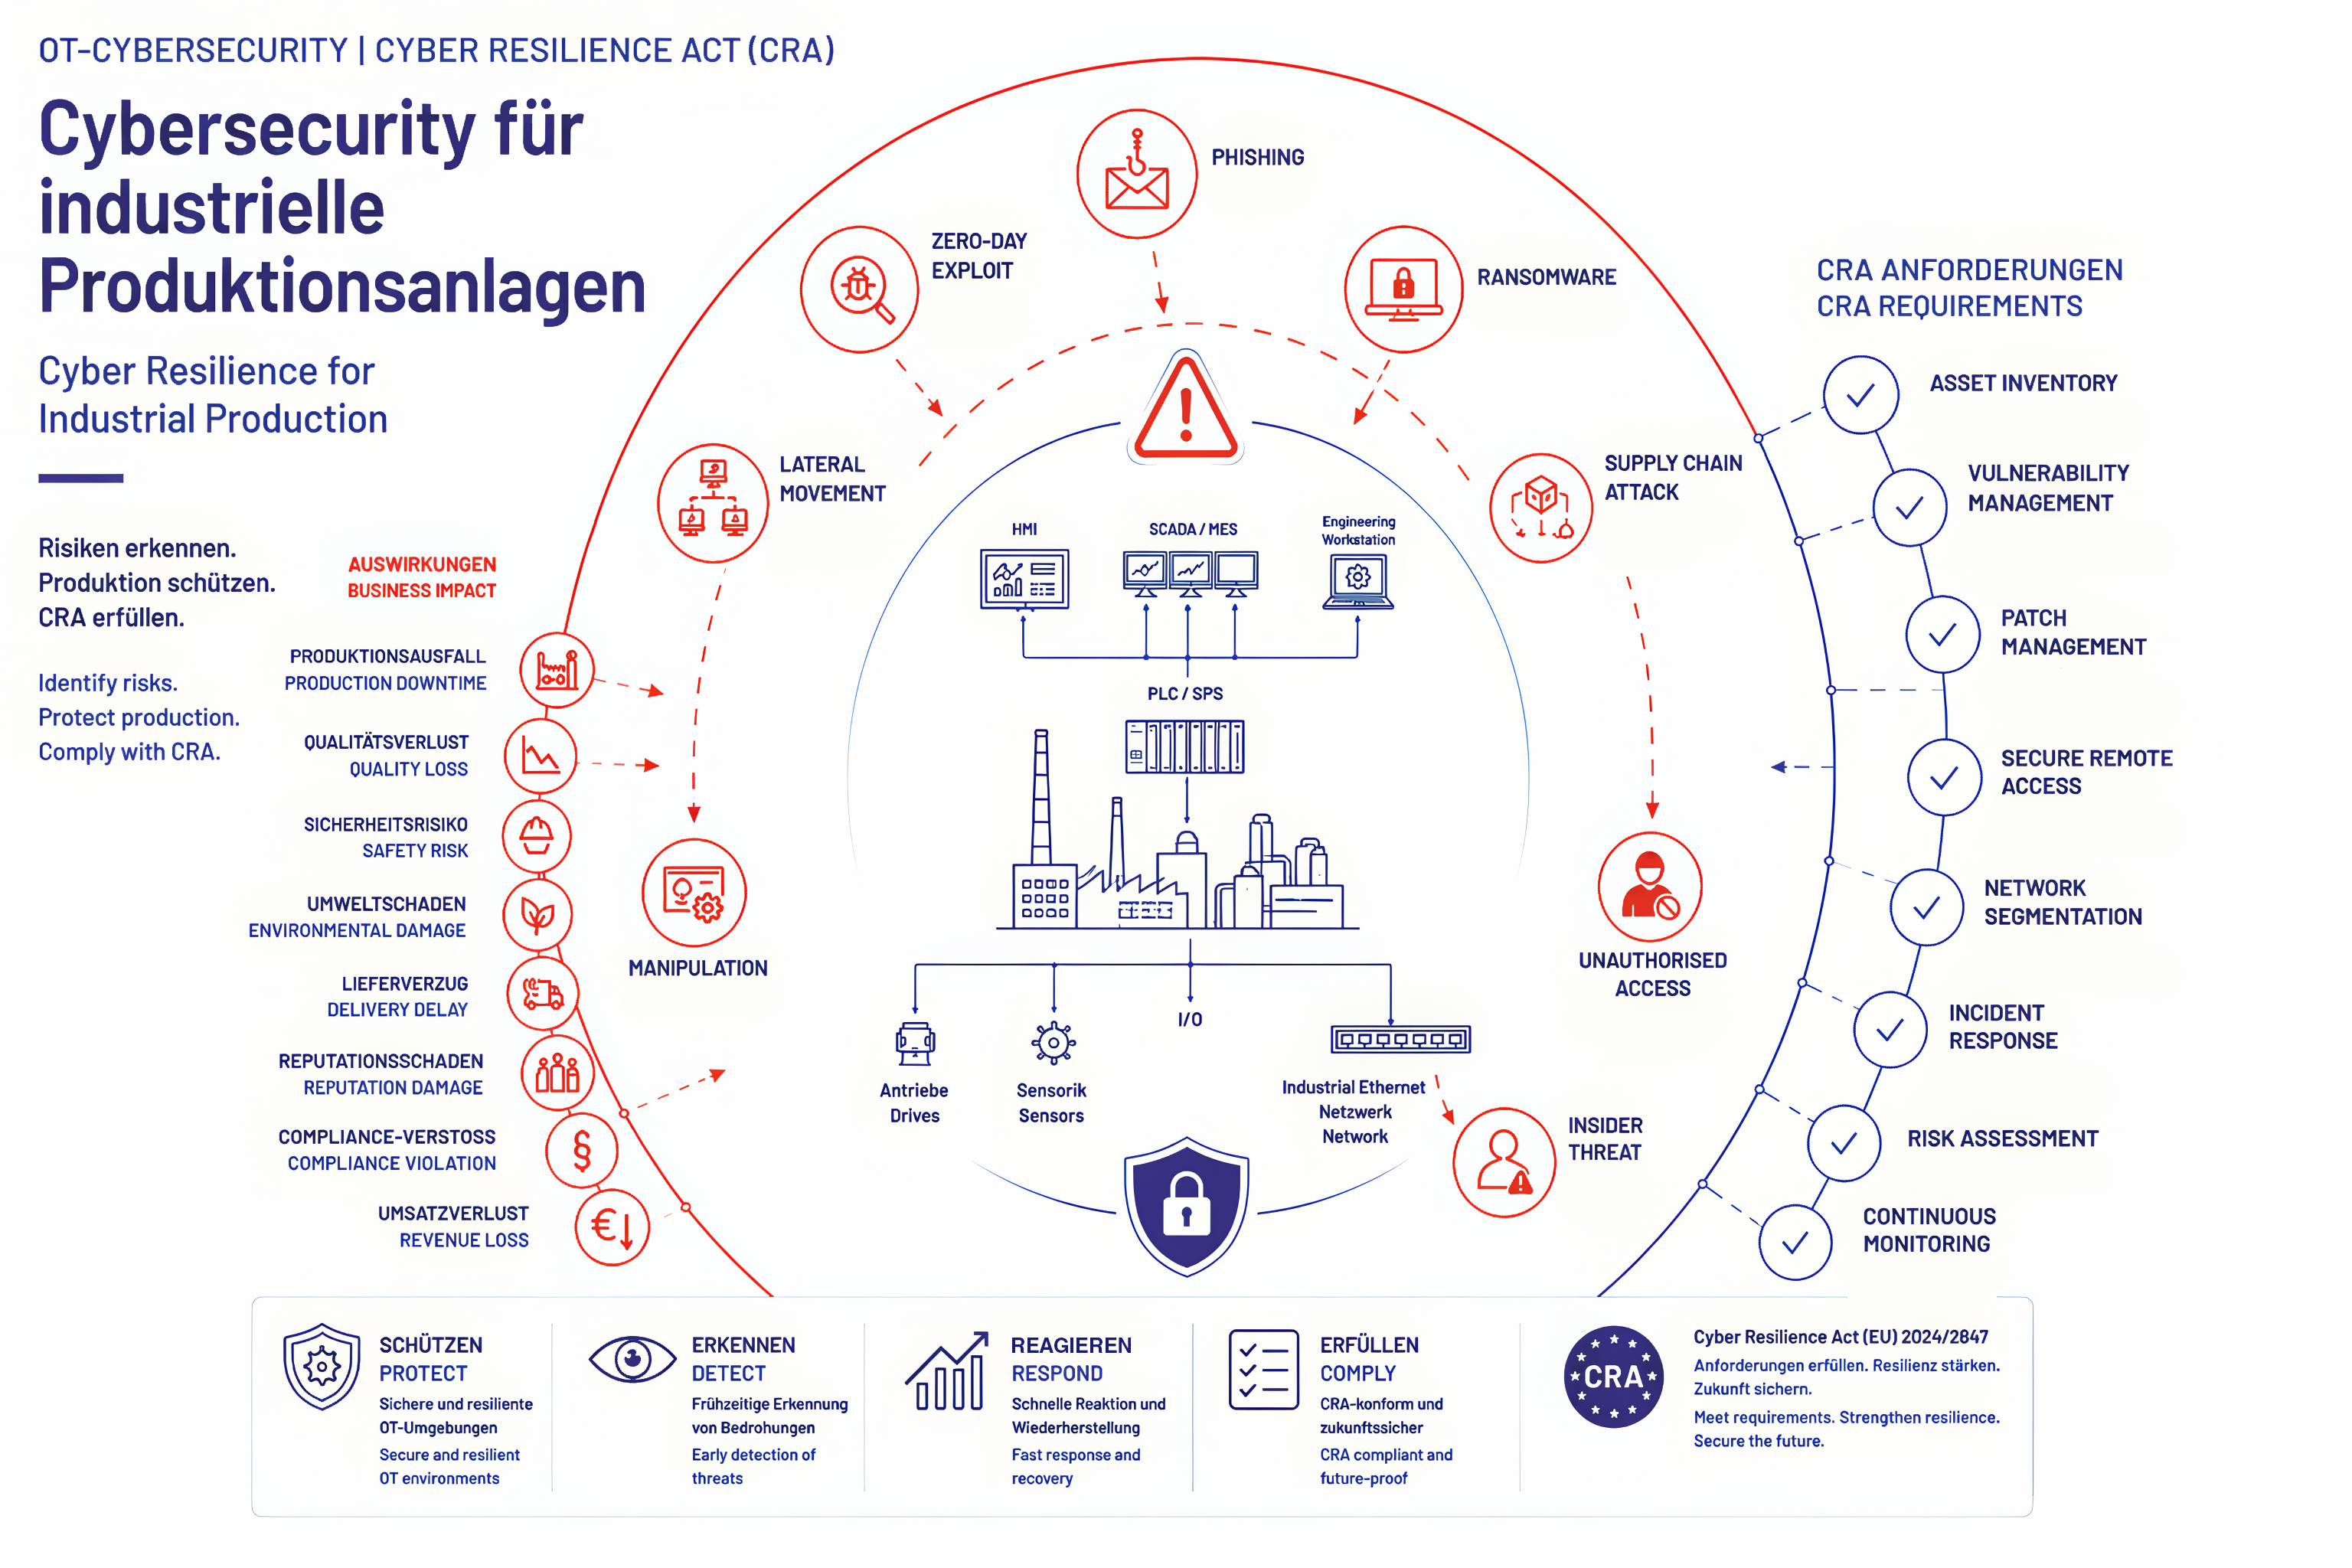
ที่ Erhardt+Leimer การคุ้มครองเครื่องจักร โรงงาน และกระบวนการผลิตเป็นความสำคัญสูงสุด ดังนั้น เราจึงใช้กลไกความปลอดภัยที่ทันสมัยที่สุด เพื่อมอบการคุ้มครองที่ดีที่สุดให้กับระบบ ข้อมูล และการสื่อสาร จากการเข้าถึงโดยไม่ได้รับอนุญาตและการแทรกแซง ซึ่งรวมถึงมาตรการต่าง ๆ เช่น การปกป้องซอฟต์แวร์แอปพลิเคชันและข้อมูลการตั้งค่า โดยใช้วิธีการเข้ารหัสและการยืนยันตัวตนล่าสุด นอกจากนี้ แนวคิดเกี่ยวกับสิทธิ์ผู้ใช้และสิทธิ์การเข้าถึงที่อิงตามบทบาท ยังช่วยให้สามารถจัดการสิทธิ์การเข้าถึงได้อย่างมีระบบ ในระดับวิศวกรรม บริการ และการดำเนินงาน ช่องทางการสื่อสารที่ปลอดภัยและได้รับการเข้ารหัสได้รับการสนับสนุนสำหรับการสื่อสารระหว่างอุปกรณ์ คอนโทรลเลอร์ และระบบระดับสูง นอกจากนี้ กลไกการสำรองข้อมูลและการกู้คืน รวมถึงแนวคิดด้านความพร้อมใช้งานที่เหมาะสม ยังช่วยลดเวลาหยุดทำงานให้น้อยที่สุดและเพิ่มความน่าเชื่อถือในการดำเนินงาน ผ่านการพัฒนาอย่างต่อเนื่องของมาตรการความปลอดภัยที่มีอยู่ Erhardt+Leimer สนับสนุนผู้ดำเนินการในการใช้งานโซลูชันระบบอัตโนมัติของพวกเขาอย่างปลอดภัยและเชื่อถือได้
ข้อมูลเพิ่มเติม
ความมุ่งมั่นของเราต่อความปลอดภัยทางไซเบอร์:
ความปลอดภัยของผลิตภัณฑ์ ระบบ และบริการของเราเป็นความสำคัญสูงสุดของ Erhardt+Leimer เมื่อโรงงานและกระบวนการอุตสาหกรรมมีความเชื่อมโยงกันมากขึ้น ความต้องการในการป้องกันภัยคุกคามทางไซเบอร์ก็เพิ่มขึ้นตามไปด้วย นั่นคือเหตุผลที่เราให้ความสำคัญกับด้านความปลอดภัยตลอดวงจรชีวิตของผลิตภัณฑ์ และปรับปรุงมาตรการความปลอดภัยของเราอย่างต่อเนื่อง
เป้าหมายของเราคือการมอบโซลูชันที่ปลอดภัยและเชื่อถือได้ให้แก่ลูกค้าและพันธมิตร พร้อมทั้งสื่อสารอย่างโปร่งใสเกี่ยวกับความเสี่ยงด้านความปลอดภัยที่ตรวจพบและมาตรการป้องกันที่มีอยู่
ทีมตอบสนองต่อเหตุการณ์ความปลอดภัยของผลิตภัณฑ์ (PSIRT):
ทีม PSIRT ของ Erhardt+Leimer รับผิดชอบในการประสานงานการจัดการรายงานที่เกี่ยวข้องกับความปลอดภัยของผลิตภัณฑ์และโซลูชันของบริษัท หน้าที่ของ PSIRT ได้แก่:
- รับรายงานด้านความปลอดภัย
- วิเคราะห์และประเมินจุดอ่อนที่ได้รับการรายงาน
- การประสานงานมาตรการป้องกันและอัปเดตซอฟต์แวร์
- การสื่อสารกับลูกค้า พันธมิตร และนักวิจัยด้านความปลอดภัย
- การเผยแพร่คำแนะนำด้านความปลอดภัย
แบบฟอร์มความปลอดภัยของ CRA
แนวทางในการรายงานอย่างรับผิดชอบและการใช้ผิดวัตถุประสงค์ การรายงานเหตุการณ์ด้านความปลอดภัยและจุดอ่อนอย่างรับผิดชอบ
เรายินดีรับรายงานเกี่ยวกับช่องโหว่ที่อาจเกิดขึ้น เหตุการณ์ด้านความปลอดภัย หรือข้อบกพร่องที่เกี่ยวข้องกับความปลอดภัยในผลิตภัณฑ์และบริการของเรา รายงานดังกล่าวช่วยให้เราสามารถปฏิบัติตามข้อผูกพันตามพระราชบัญญัติความยืดหยุ่นทางไซเบอร์ (Cyber Resilience Act:
CRA) และช่วยปรับปรุงความปลอดภัยทางไซเบอร์ของผลิตภัณฑ์และระบบของเรา
ทุกการรายงานจะได้รับการตรวจสอบ ประเมิน และบันทึกโดยทีมความปลอดภัยของเรา ข้อมูลที่ให้มาจะได้รับการรักษาความลับและใช้เฉพาะเพื่อแก้ไขปัญหาที่รายงานเท่านั้น
ข้อกำหนดในการส่งรายงาน
เมื่อส่งรายงาน ผู้รายงานยืนยันว่า:
- ข้อมูลที่ให้มานั้นถูกต้องตามความรู้และความเชื่อมั่นของบุคคลนั้นเท่าที่ทราบ,
- รายงานนี้อิงจากสิ่งที่สังเกตเห็นจริงหรือหลักฐานที่สามารถตรวจสอบได้,
- ไม่มีการให้ข้อมูลที่รู้อยู่แล้วว่าเป็นเท็จ ทำให้เข้าใจผิด หรือถูกบิดเบือน,
- รายงานนี้ไม่ได้จัดทำขึ้นเพื่อวัตถุประสงค์ในการก่อให้เกิดความเสียหาย การขู่กรรโชก การแข่งขันที่ไม่เป็นธรรม หรือการคุกคาม,
- ไม่มีการกระทำการใดที่ผิดกฎหมายหรือโดยไม่ได้รับอนุญาตเพื่อรวบรวมข้อมูลสำหรับรายงานนี้
การตรวจสอบรายงานทั้งหมด
ทุกรายงานที่รับมาจะถูกวิเคราะห์โดยผู้เชี่ยวชาญที่มีคุณสมบัติและประเมินในด้านต่อไปนี้:
- ความน่าเชื่อถือ,
- ความสามารถในการตรวจสอบทางเทคนิค,
- ความเกี่ยวข้อง,
- ความครบถ้วน และ
- ภาระหน้าที่ในการรายงานตามกฎระเบียบที่อาจมี
บริษัทขอสงวนสิทธิ์ในการขอข้อมูลเพิ่มเติมหรือเอกสารสนับสนุนเมื่อจำเป็นสำหรับการประเมิน
การใช้ช่องทางรายงานนี้อย่างผิดวัตถุประสงค์เป็นสิ่งต้องห้าม
ซึ่งรวมถึง โดยเฉพาะอย่างยิ่ง:
- รายงานความปลอดภัยที่รู้ดีว่าเป็นเท็จ,
- ช่องโหว่ที่ถูกสร้างขึ้นหรือไม่มีอยู่จริง,
- การส่งรายงานซ้ำๆ ที่ไม่มีมูลความจริงอย่างชัดเจน,
- การทำให้บริษัทเข้าใจผิดอย่างจงใจ,
- การพยายามขู่กรรโชกหรือการเรียกร้องโดยอ้างถึงช่องโหว่ที่ถูกกล่าวหา,
- การส่งหลักฐานที่ถูกปรับแต่งหรือปลอมแปลง,
- การใช้กระบวนการรายงานอย่างผิดวัตถุประสงค์เพื่อขัดขวางการดำเนินงานของธุรกิจ
ผลทางกฎหมายจากการใช้ระบบอย่างผิดวัตถุประสงค์
ในกรณีที่สงสัยว่ามีการรายงานที่ละเมิดกฎ ฉ้อโกง หรือให้ข้อมูลเท็จโดยเจตนา เราขอสงวนสิทธิ์ที่จะ
- นำรายงานดังกล่าวไปตรวจสอบอย่างละเอียดทั้งด้านเทคนิคและด้านองค์กร,
- ให้ฝ่ายปฏิบัติตามกฎระเบียบภายในและฝ่ายกฎหมายเข้ามีส่วนร่วม,
- วิเคราะห์ข้อมูลบันทึกและหลักฐานที่มีอยู่,
- ให้มีการประเมินข้อเท็จจริงของคดีจากมุมมองทางกฎหมาย,
- และดำเนินการทางแพ่ง ทางแรงงาน หรือทางอาญา โดยต้องเป็นไปตามข้อกำหนดทางกฎหมาย
ข้อนี้ใช้โดยเฉพาะอย่างยิ่งในกรณีที่ข้อมูลเท็จที่สร้างขึ้นโดยเจตนาส่งผลให้เกิดค่าใช้จ่าย ความขัดข้องในการดำเนินงาน ความเสียหายต่อชื่อเสียง หรือขั้นตอนการรายงานตามกฎระเบียบที่ไม่จำเป็น
การคุ้มครองผู้แจ้งเบาะแสที่ดำเนินการด้วยความสุจริต
บุคคลที่ดำเนินการด้วยความสุจริตและรับผิดชอบในการรายงานจุดอ่อนที่สงสัยหรือมีอยู่จริง ไม่จำเป็นต้องกังวลต่อผลเสียใด ๆ ที่อาจเกิดจากการรายงานที่ผิดพลาด
การรายงานจะไม่ถูกพิจารณาว่าเป็นการรายงานที่ผิดวัตถุประสงค์เพียงเพราะหลังจากผ่านการตรวจสอบทางเทคนิคแล้ว เรื่องที่รายงานนั้นพิสูจน์ได้ว่าไม่มีมูล สิ่งที่สำคัญคือความตั้งใจที่พิสูจน์ได้ในการรายงานอย่างซื่อสัตย์และรับผิดชอบ
หมายเหตุเกี่ยวกับ CRA
รายงานอาจได้รับการตรวจสอบ บันทึก และหากจำเป็น จะส่งต่อไปยังหน่วยงานหรือผู้มีอำนาจที่เกี่ยวข้อง ตามข้อผูกพันของเราภายใต้พระราชบัญญัติความยืดหยุ่นทางไซเบอร์ (EU) 2024/2847 ในขอบเขตที่ข้อผูกพันการรายงานตามกฎหมายมีผลบังคับใช้