Кибербезопасность в компании Erhardt+Leimer
Почему кибербезопасность?
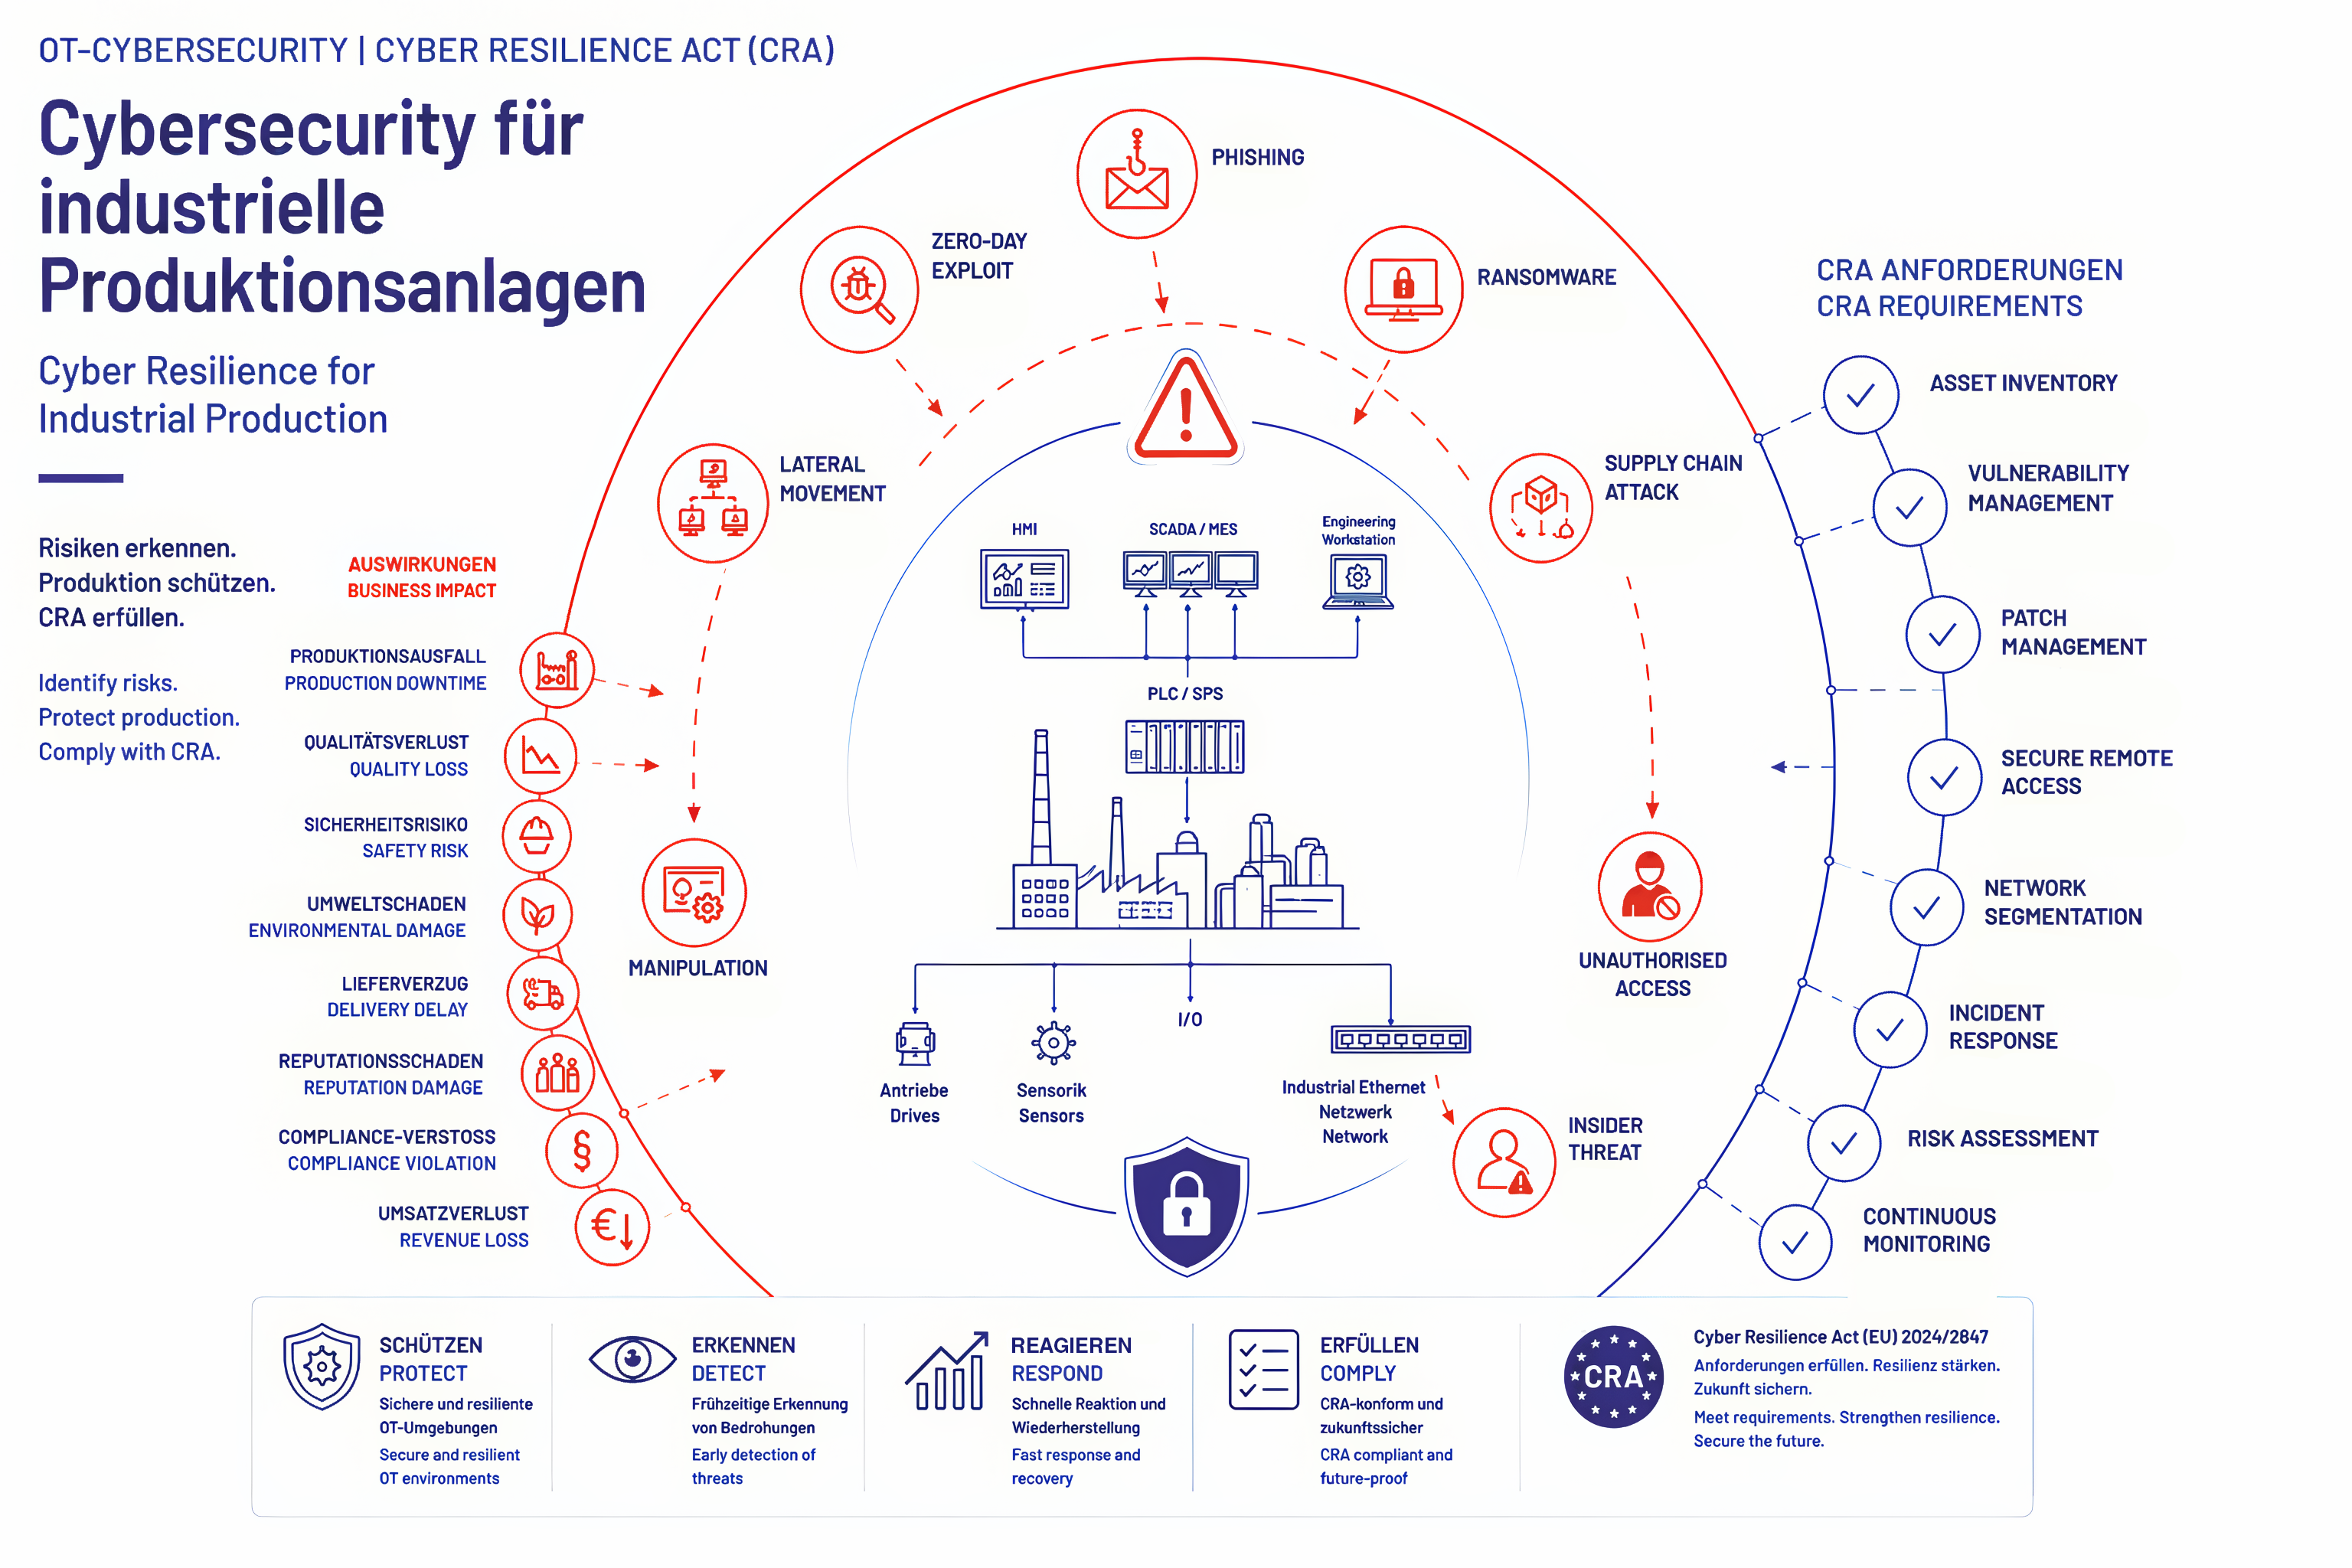
Компания Erhardt+Leimer уделяет большое внимание защите машин, оборудования и производственных процессов. Поэтому используются современные механизмы безопасности, чтобы максимально надежно защитить системы, данные и каналы связи от несанкционированного доступа и неправомерных действий. К ним относятся, в частности, меры по защите прикладного программного обеспечения и данных конфигурации с помощью современных методов шифрования и аутентификации. Кроме того, концепции управления пользователями и правами, основанные на ролях, позволяют контролировать управление правами доступа на инженерном, сервисном и эксплуатационном уровнях. Для связи между устройствами, системами управления и вышестоящими системами поддерживаются безопасные и зашифрованные каналы связи. В дополнение к этому механизмы резервного копирования и восстановления, а также соответствующие концепции обеспечения доступности способствуют минимизации простоев и повышению эксплуатационной безопасности. Благодаря постоянному совершенствованию применяемых мер безопасности компания Erhardt+Leimer помогает операторам обеспечить безопасную и надёжную эксплуатацию своих решений в области автоматизации.
Дополнительная информация
Наша приверженность кибербезопасности:
Безопасность наших продуктов, систем и услуг является высшим приоритетом для компании Erhardt+Leimer. С ростом степени сетевой интеграции промышленных установок и процессов растут и требования к защите от киберугроз. Поэтому мы учитываем аспекты безопасности на протяжении всего жизненного цикла продукта и постоянно совершенствуем наши меры безопасности.
Наша цель — предоставлять клиентам и партнерам безопасные и надёжные решения, а также прозрачно информировать их о выявленных рисках безопасности и доступных мерах противодействия.
Команда реагирования на инциденты безопасности продуктов (PSIRT):
Команда PSIRT компании Erhardt+Leimer координирует обработку сообщений, касающихся безопасности продуктов и решений компании. В задачи PSIRT входят:
- прием сообщений о проблемах безопасности
- Анализ и оценка заявленных уязвимостей
- Координация мер по устранению уязвимостей и обновлений программного обеспечения
- Взаимодействие с клиентами, партнерами и исследователями в области безопасности
- Публикация рекомендаций по безопасности
Форма CRA Security
Рекомендации по ответственному уведомлению и злоупотреблению. Ответственное уведомление об инцидентах безопасности и уязвимостях
Мы приветствуем сообщения о потенциальных уязвимостях, инцидентах безопасности или недостатках, связанных с безопасностью, в наших продуктах и услугах. Такие сообщения помогают нам выполнять наши обязательства в соответствии с Законом о киберустойчивости (CRA) и способствуют повышению кибербезопасности наших продуктов и систем.
Все сообщения проверяются, оцениваются и документируются нашей командой по безопасности. Предоставленная информация обрабатывается конфиденциально и используется исключительно для рассмотрения заявленного случая.
Требования к отчету
Отправляя сообщение, заявитель подтверждает, что:
- предоставленная информация, насколько ему известно, является верной,
- сообщение основано на фактических наблюдениях или подтверждаемых доказательствах,
- не содержит заведомо ложных, вводящих в заблуждение или сфальсифицированных сведений,
- сообщение не направлено с целью причинения ущерба, шантажа, нарушения конкуренции или досаждения,
- для получения информации, содержащейся в сообщении, не совершались никаких несанкционированных или незаконных действий.
Проверка всех заявлений
Каждое поступающее сообщение анализируется квалифицированными специалистами на предмет:
- правдоподобности,
- технической обоснованности,
- релевантности,
- полноты, а также
- возможных нормативных требований по представлению отчетности.
Компания оставляет за собой право запрашивать дополнительную информацию или подтверждающие документы, если это необходимо для проведения оценки.
Неправомерное использование данного канала сообщений запрещено.
К ним относятся, в частности:
- заведомо ложные сообщения о безопасности,
- вымышленные или придуманные уязвимости,
- повторная отправка явно необоснованных сообщений,
- умышленное введение компании в заблуждение,
- попытки шантажа или выдвижение требований со ссылкой на мнимые уязвимости,
- передача поддельных или сфальсифицированных доказательств,
- злоупотребление процедурой подачи сообщений с целью срыва деловых процессов.
Правовые последствия в случае злоупотребления
В случае подозрения в злоумышленном, мошенническом или умышленно ложном сообщении мы оставляем за собой право
- подвергнуть такое заявление углубленной технической и организационной проверке,
- привлечь внутренние отделы по обеспечению соблюдения нормативных требований и юридические отделы,
- проанализировать имеющиеся протоколы и подтверждающие данные,
- провести юридическую оценку фактов,
- принять меры в рамках гражданского, трудового или уголовного права, при наличии предусмотренных законом оснований.
Это особенно актуально в тех случаях, когда умышленно ложные сведения приводят к затратам, сбоям в работе, ущербу для репутации или ненужным процедурам уведомления государственных органов.
Защита добросовестных лиц, сообщивших о нарушениях
Лица, действующие добросовестно и ответственно сообщающие о предполагаемой или фактической уязвимости, не должны опасаться каких-либо негативных последствий в связи с ошибочным сообщением.
Сообщение не считается злоупотреблением только по той причине, что после технической проверки указанные обстоятельства оказались необоснованными. Решающим фактором является доказуемое намерение сделать честное и ответственное сообщение.
Примечание, касающееся CRA
Сообщения могут проверяться, документироваться и, при необходимости, передаваться в компетентные органы или ведомства в рамках наших обязательств, предусмотренных Законом о киберустойчивости (ЕС) 2024/2847, если предусмотрены законодательные обязательства по уведомлению.