Erhardt+Leimerにおけるサイバーセキュリティ
なぜサイバーセキュリティなのか?
Erhardt+Leimer では、機械、設備、および生産プロセスの保護を極めて重要視しています。そのため、システム、データ、通信を不正アクセスや改ざんから可能な限り保護するために、最新のセキュリティ対策を導入しています。 これには、最新の暗号化および認証方式によるアプリケーションソフトウェアや設定データの保護対策などが含まれます。さらに、役割ベースのユーザーおよび権限管理コンセプトにより、エンジニアリング、サービス、運用各レベルにおけるアクセス権限の管理を適切に行うことが可能です。 デバイス、制御装置、および上位システム間の通信については、安全かつ暗号化された通信経路がサポートされています。さらに、バックアップおよび復旧メカニズム、ならびに適切な可用性コンセプトにより、ダウンタイムを最小限に抑え、運用信頼性を高めることに寄与しています。 Erhardt+Leimerは、導入されているセキュリティ対策を継続的に強化することで、運用者が自社の自動化ソリューションを安全かつ確実に運用できるよう支援しています。
詳細情報
サイバーセキュリティへの取り組み:
Erhardt+Leimerでは、製品、システム、およびサービスのセキュリティを最優先事項としています。産業設備やプロセスのネットワーク化が進むにつれ、サイバー脅威からの保護に対する要求も高まっています。そのため、当社は製品のライフサイクル全体を通じてセキュリティの観点に配慮し、セキュリティ対策を継続的に強化しています。
当社の目標は、お客様やパートナーに安全で信頼性の高いソリューションを提供するとともに、特定されたセキュリティリスクや利用可能な対策について、透明性を持って情報を提供することです。
製品セキュリティインシデント対応チーム(PSIRT):
Erhardt+LeimerのPSIRTは、当社の製品およびソリューションに関するセキュリティ関連の報告への対応を統括しています。PSIRTの任務には以下が含まれます:
- セキュリティ報告の受付
- 報告された脆弱性の分析および評価
- 対策およびソフトウェアアップデートの調整
- 顧客、パートナー、セキュリティ研究者との連携
- セキュリティアドバイザリの公開
CRAセキュリティフォーム
責任ある報告および悪用に関する注意事項 セキュリティインシデントおよび脆弱性の責任ある報告
当社の製品およびサービスにおける潜在的な脆弱性、セキュリティインシデント、またはセキュリティ上の問題に関する情報提供を歓迎いたします。これらの報告は、サイバーレジリエンス法(CRA)に基づく当社の義務の履行を支援するとともに、当社の製品およびシステムのサイバーセキュリティの向上に寄与するものです。
すべての報告は、当社のセキュリティチームによって審査、評価、および記録されます。提供された情報は機密扱いとし、報告された事案の処理にのみ使用されます。
報告の要件
報告を送信することにより、報告者は以下の事項を確認したものとみなされます:
- 提供された情報は、自身の知る限りにおいて正確であること、
- 報告は実際の観察結果または追跡可能な証拠に基づいていること、
- 故意に虚偽、誤解を招く、または改ざんされた情報を提供していないこと、
- 当該通報が、他者への損害、恐喝、競争上の妨害、または嫌がらせを目的として行われていないこと、
- 通報のための情報を収集するために、不正または違法な行為を行っていないこと。
すべての通報の審査
寄せられたすべての通報は、有資格の専門家によって分析され、以下の点について検証されます:
- 妥当性、
- 技術的な追跡可能性、
- 関連性、
- 完全性、および
- 規制上の報告義務の有無について評価されます。
当社は、評価に必要な場合、追加の情報または証拠の提出を求める権利を留保します。
本通報チャネルの不正利用は禁止されています。
これには特に以下が含まれます:
- 故意に虚偽のセキュリティ報告、
- 捏造またはでっち上げられた脆弱性、
- 明らかに根拠のない報告の繰り返しの提出、
- 当社に対する意図的な欺瞞、
- 脆弱性を理由とした恐喝の試みまたは要求、
- 改ざんまたは偽造された証拠資料の提出、
- 業務の妨害を目的とした報告プロセスの悪用。
不正利用に伴う法的措置
不正、詐欺的、または故意に虚偽の通報が疑われる場合、当社は、
- 当該通報について、技術的および組織的な詳細な調査を行うこと、
- 社内のコンプライアンス部門および法務部門を関与させ、
- 既存のログおよび証拠データを分析し、
- 事実関係について法的評価を行うこと、
- 法的要件が満たされる場合には、民事、労働法、または刑事上の措置を講じる権利を留保します。
これは特に、故意による虚偽の申告によって、費用の発生、業務の支障、評判の毀損、または不必要な行政当局への届出手続きが生じた場合に当てはまる。
善意の通報者の保護
善意に基づき、想定される、あるいは実際の脆弱性を責任を持って通報した者は、誤った通報を理由に不利益を被ることを恐れる必要はありません。
技術的な検証の結果、通報された事実が根拠のないものであることが判明したとしても、その通報が濫用とみなされることはありません。重要なのは、誠実かつ責任を持って通報するという証明可能な意図です。
CRAに関する注意事項
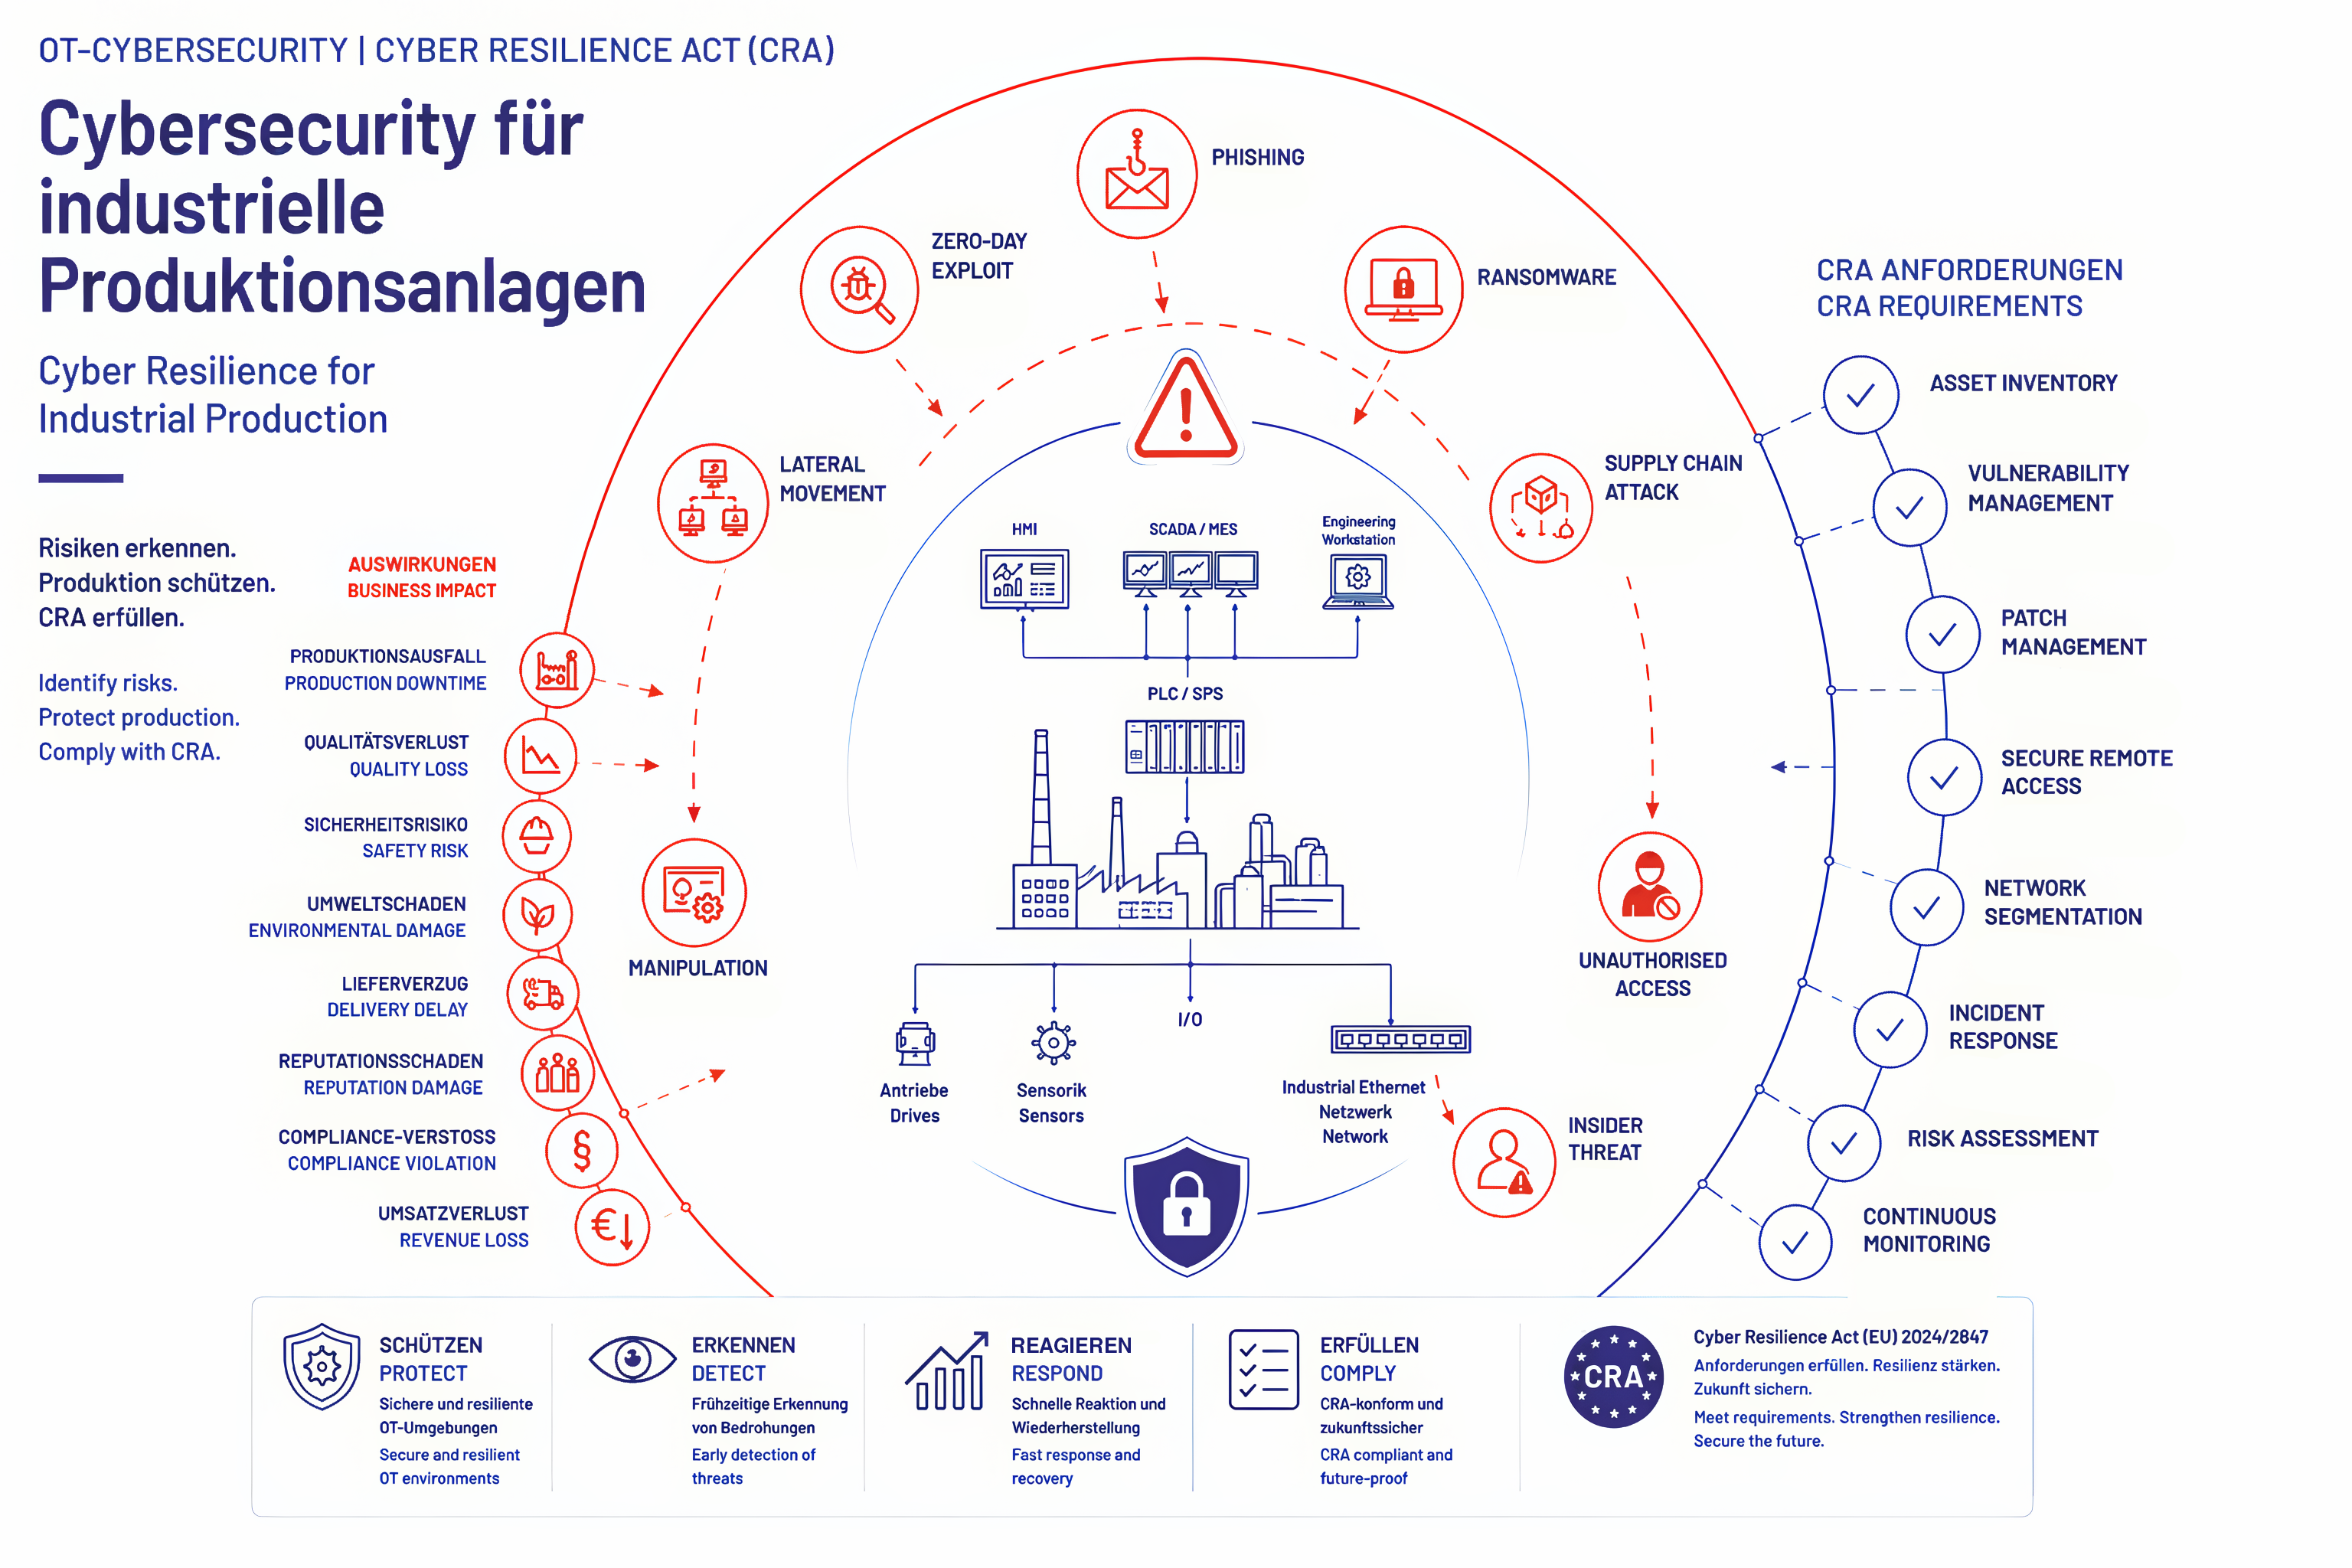
報告は、サイバーレジリエンス法(EU)2024/2847に基づく当社の義務の範囲内で、審査・記録され、法的報告義務が存在する場合には、必要に応じて所管機関または当局に転送されることがあります。