La sicurezza informatica presso Erhardt+Leimer
Perché la sicurezza informatica?
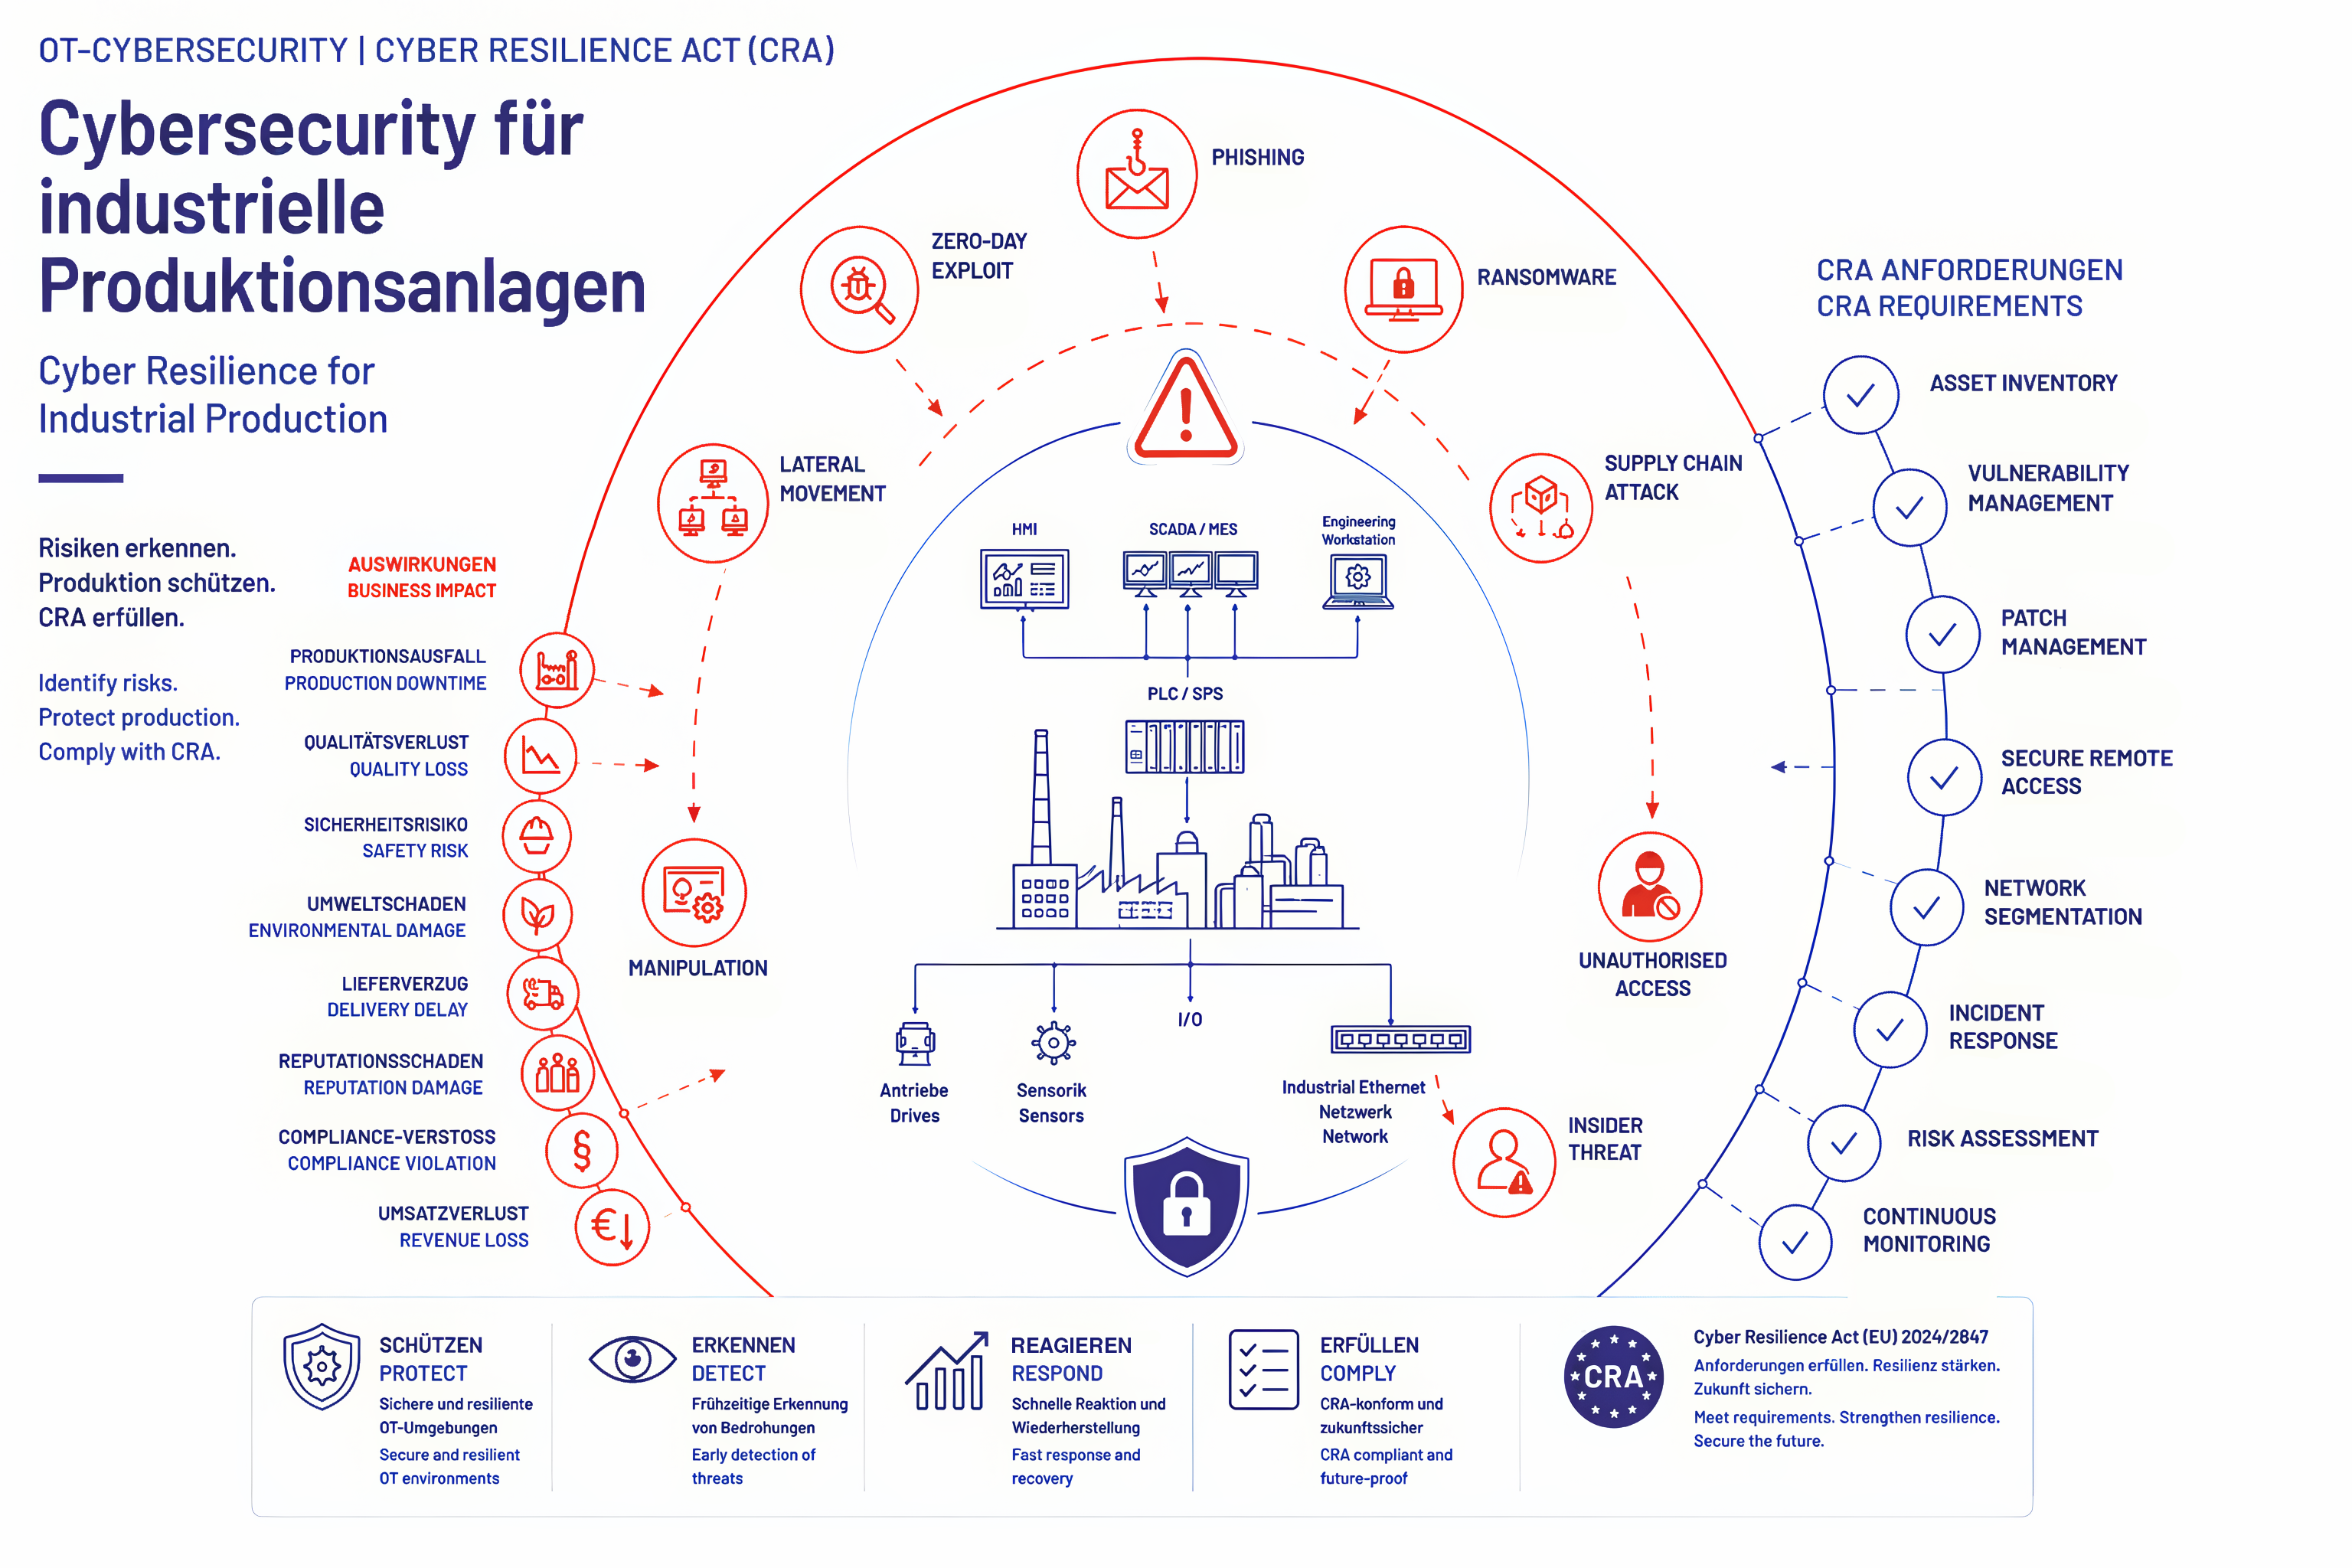
La protezione di macchine, impianti e processi produttivi riveste grande importanza per Erhardt+Leimer. Per questo motivo vengono impiegati moderni meccanismi di sicurezza per proteggere nel miglior modo possibile sistemi, dati e comunicazioni da accessi non autorizzati e manomissioni. Tra queste figurano, tra l’altro, misure volte a proteggere il software applicativo e i dati di configurazione tramite procedure di crittografia e autenticazione all’avanguardia. Inoltre, modelli di gestione degli utenti e dei diritti basati sui ruoli consentono una gestione controllata delle autorizzazioni di accesso a livello di progettazione, assistenza e operazioni. Per la comunicazione tra dispositivi, sistemi di controllo e sistemi di livello superiore vengono supportati canali di comunicazione sicuri e crittografati. A completamento, meccanismi di backup e ripristino, nonché adeguati concetti di disponibilità, contribuiscono a ridurre al minimo i tempi di inattività e ad aumentare la sicurezza operativa. Grazie al continuo sviluppo delle misure di sicurezza adottate, Erhardt+Leimer supporta gli operatori nel gestire le loro soluzioni di automazione in modo sicuro e affidabile.
Ulteriori informazioni
Il nostro impegno per la sicurezza informatica:
La sicurezza dei nostri prodotti, sistemi e servizi è una priorità assoluta per Erhardt+Leimer. Con la crescente interconnessione degli impianti e dei processi industriali, aumentano anche i requisiti in materia di protezione dalle minacce informatiche. Per questo motivo teniamo conto degli aspetti relativi alla sicurezza durante l’intero ciclo di vita del prodotto e sviluppiamo continuamente le nostre misure di sicurezza.
Il nostro obiettivo è fornire a clienti e partner soluzioni sicure e affidabili, oltre a informarli in modo trasparente sui rischi di sicurezza individuati e sulle contromisure disponibili.
Product Security Incident Response Team (PSIRT):
Il PSIRT di Erhardt+Leimer coordina la gestione delle segnalazioni relative alla sicurezza dei prodotti e delle soluzioni dell’azienda. Tra i compiti del PSIRT figurano:
- Ricezione delle segnalazioni di sicurezza
- Analisi e valutazione delle vulnerabilità segnalate
- Coordinamento delle contromisure e degli aggiornamenti software
- Comunicazione con clienti, partner e ricercatori nel campo della sicurezza
- Pubblicazione di avvisi di sicurezza
Modulo CRA Security
Linee guida per la segnalazione responsabile e l’uso improprio Segnalazione responsabile di incidenti di sicurezza e vulnerabilità
Accogliamo con favore le segnalazioni relative a potenziali vulnerabilità, incidenti di sicurezza o carenze rilevanti per la sicurezza nei nostri prodotti e servizi. Le segnalazioni ci aiutano ad adempiere ai nostri obblighi ai sensi del Cyber Resilience Act (CRA) e contribuiscono a migliorare la sicurezza informatica dei nostri prodotti e sistemi.
Tutte le segnalazioni vengono esaminate, valutate e documentate dal nostro team di sicurezza. Le informazioni fornite vengono trattate in modo confidenziale e utilizzate esclusivamente per la gestione del caso segnalato.
Requisiti per la segnalazione
Con l’invio di una segnalazione, il segnalante conferma che:
- le informazioni fornite sono corrette secondo scienza e coscienza,
- la segnalazione si basi su osservazioni effettive o prove verificabili,
- non vengono fornite informazioni consapevolmente false, fuorvianti o manipolate,
- la segnalazione non sia effettuata a scopo di danneggiamento, ricatto, concorrenza sleale o molestia,
- non siano state compiute azioni non autorizzate o illegali per ottenere le informazioni oggetto della segnalazione.
Verifica di tutte le segnalazioni
Ogni segnalazione ricevuta viene analizzata da personale qualificato e valutata in base a:
- plausibilità,
- tracciabilità tecnica,
- rilevanza,
- completezza e
- eventuali obblighi normativi di segnalazione.
L’azienda si riserva il diritto di richiedere ulteriori informazioni o prove, qualora ciò risulti necessario ai fini della valutazione.
È vietato l’uso improprio di questo canale di segnalazione.
Ciò comprende in particolare:
- segnalazioni di sicurezza consapevolmente false,
- vulnerabilità inventate o di fantasia,
- invio ripetuto di segnalazioni palesemente infondate,
- inganni intenzionali ai danni dell’azienda,
- tentativi di ricatto o richieste in riferimento a presunte vulnerabilità,
- la trasmissione di prove manipolate o falsificate,
- l'uso improprio della procedura di segnalazione per ostacolare i processi aziendali.
Conseguenze legali in caso di abuso
In caso di sospetto di segnalazioni abusive, fraudolente o intenzionalmente false, ci riserviamo il diritto di
- sottoporre la segnalazione a una verifica tecnica e organizzativa approfondita,
- coinvolgere i reparti interni di compliance e legale,
- valutare i dati disponibili relativi ai registri e alle prove,
- far valutare giuridicamente i fatti,
- avviare azioni di natura civile, lavoristica o penale, purché sussistano i presupposti di legge.
Ciò vale in particolare qualora informazioni intenzionalmente false causino costi, interruzioni dell’attività, danni alla reputazione o inutili procedure di segnalazione alle autorità.
Tutela dei segnalanti in buona fede
Le persone che agiscono in buona fede e segnalano in modo responsabile una vulnerabilità presunta o effettiva non devono temere alcuna conseguenza negativa a causa di una segnalazione errata.
Una segnalazione non viene considerata abusiva solo perché, a seguito di una verifica tecnica, i fatti segnalati risultino infondati. È determinante l’intenzione dimostrabile di effettuare una segnalazione onesta e responsabile.
Nota relativa al CRA
Le segnalazioni possono essere verificate, documentate e, se del caso, trasmesse agli organismi o alle autorità competenti nell’ambito dei nostri obblighi ai sensi del Cyber Resilience Act (UE) 2024/2847, nella misura in cui sussistano obblighi di segnalazione previsti dalla legge.