La cybersécurité chez Erhardt+Leimer
Pourquoi la cybersécurité ?
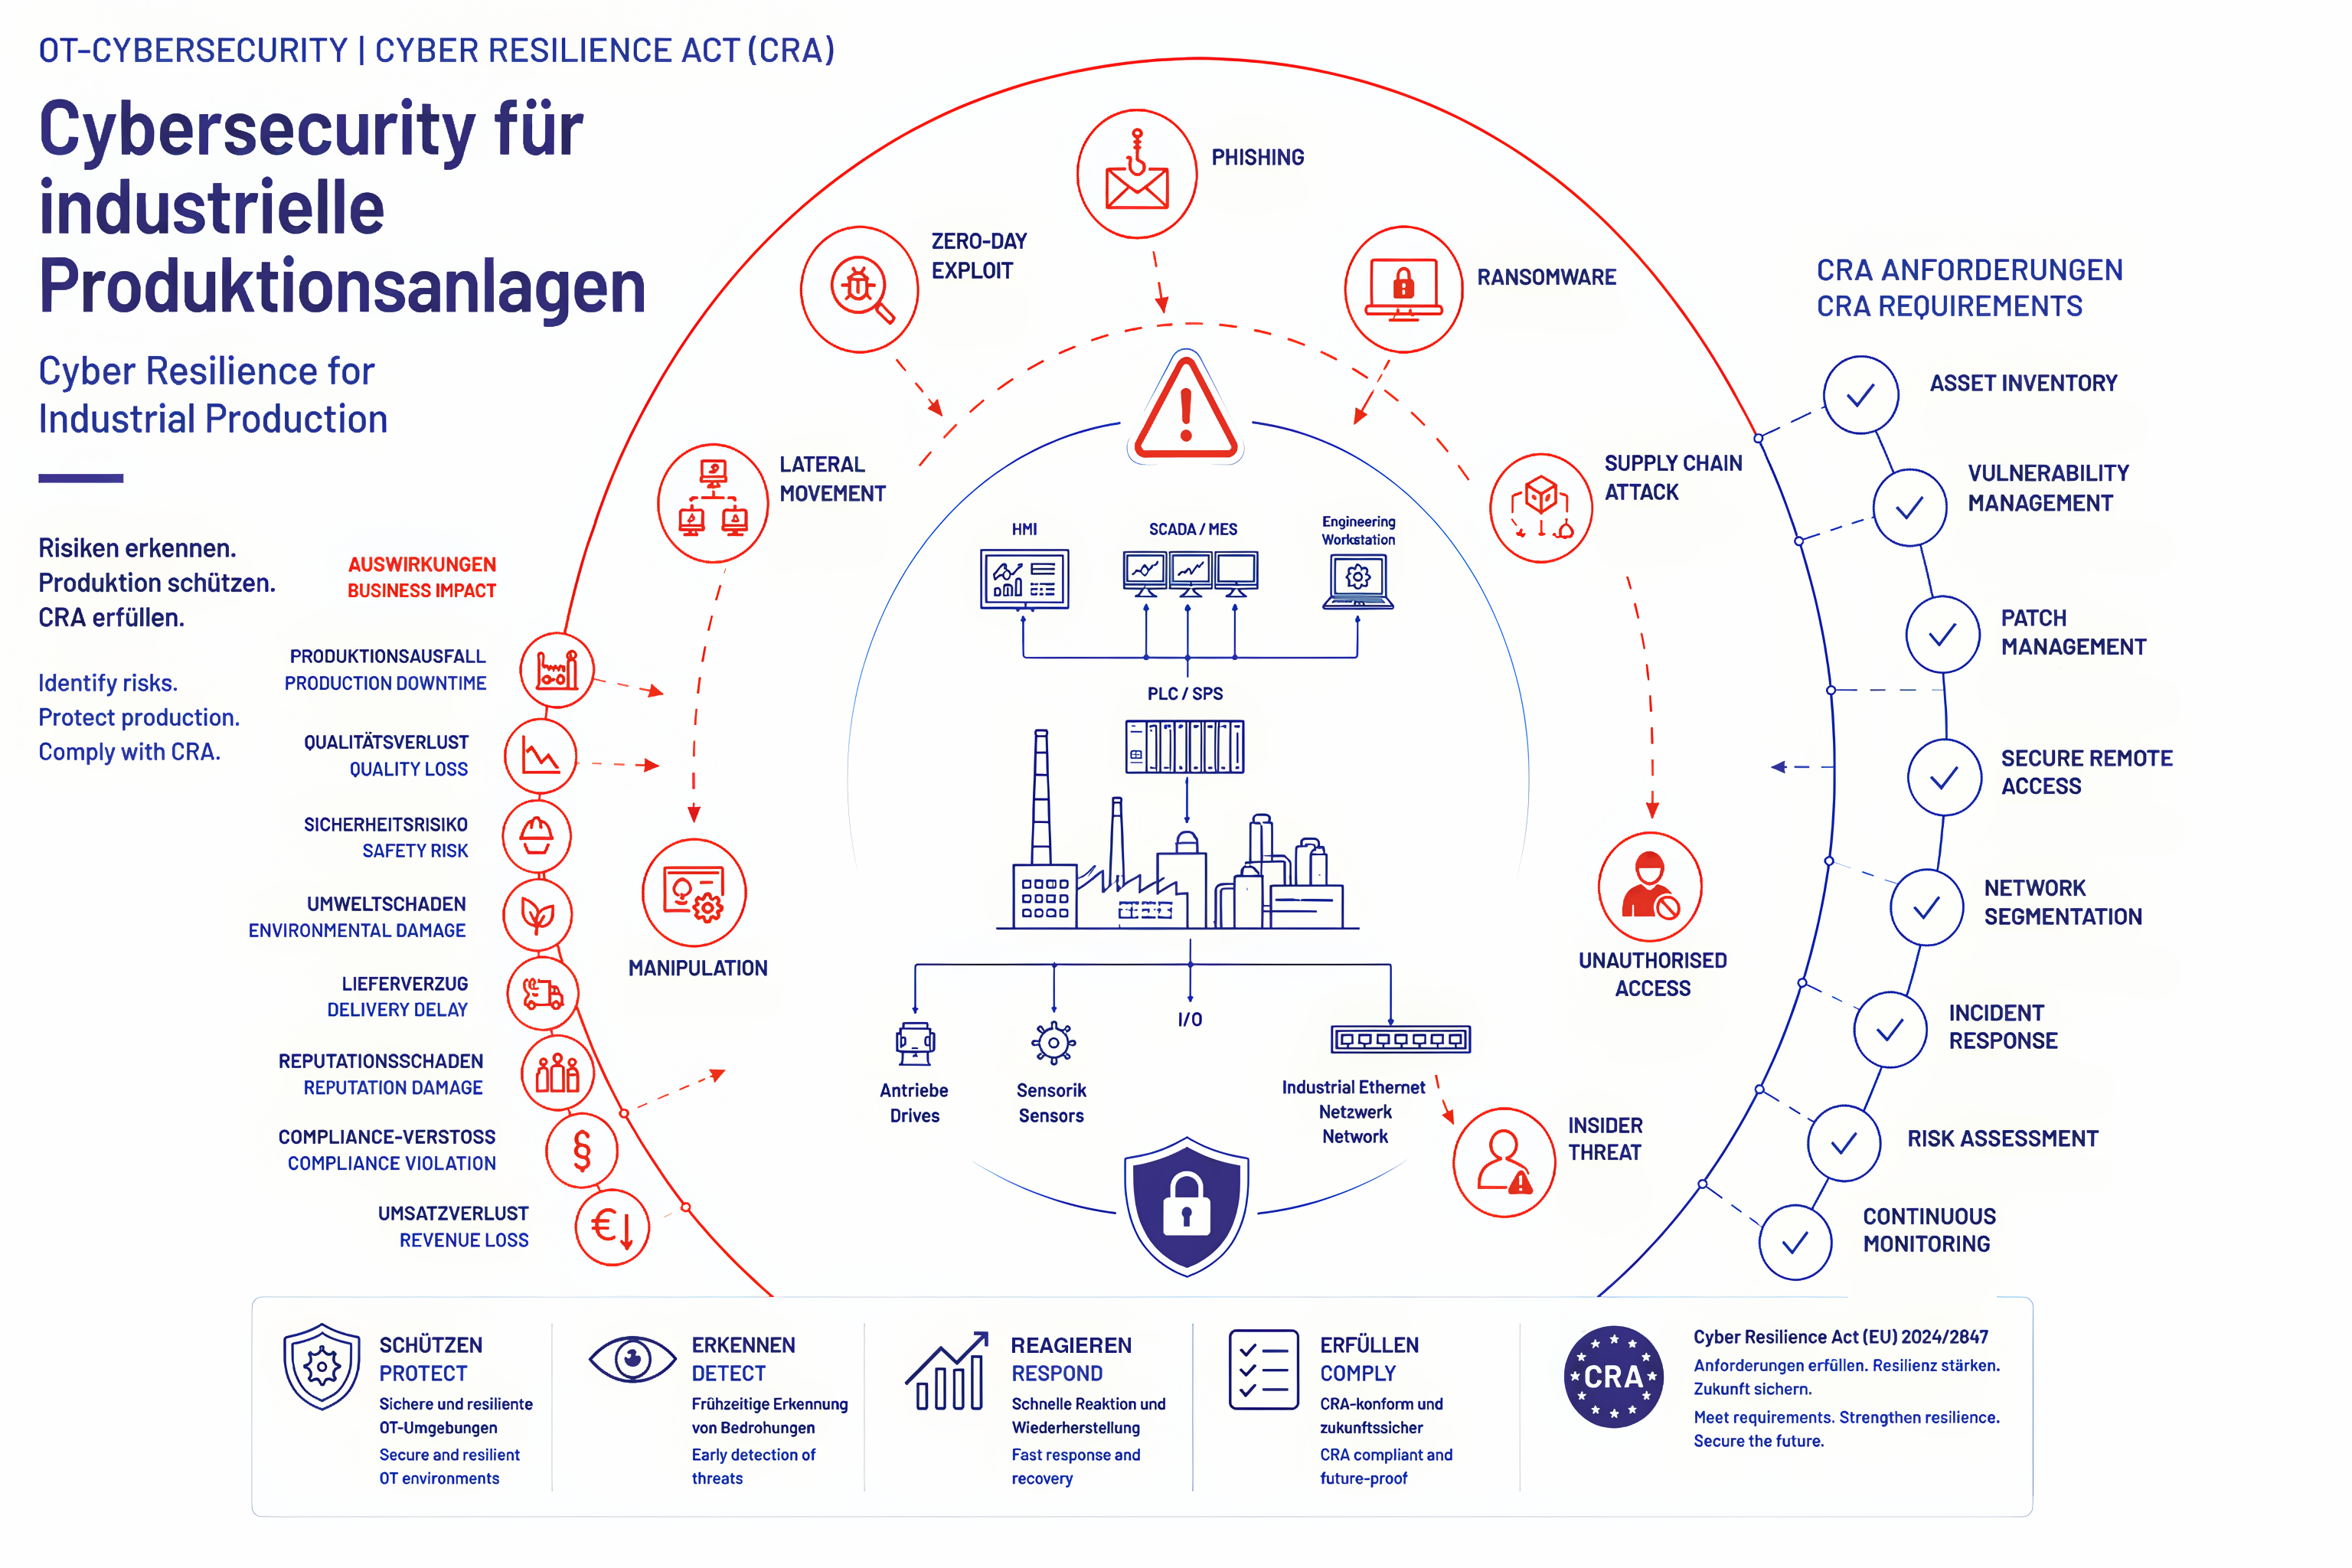
Chez Erhardt+Leimer, la protection des machines, des installations et des processus de production revêt une importance capitale. C'est pourquoi nous utilisons des mécanismes de sécurité modernes afin de protéger au mieux les systèmes, les données et les communications contre tout accès non autorisé et toute manipulation. Cela comprend notamment des mesures visant à protéger les logiciels d’application et les données de configuration grâce à des méthodes de chiffrement et d’authentification de pointe. De plus, des concepts de gestion des utilisateurs et des droits basés sur les rôles permettent une gestion contrôlée des autorisations d’accès aux niveaux de l’ingénierie, du service et de l’exploitation. Des canaux de communication sécurisés et cryptés sont pris en charge pour la communication entre les appareils, les automates et les systèmes de niveau supérieur. Par ailleurs, des mécanismes de sauvegarde et de restauration ainsi que des concepts de disponibilité adaptés contribuent à minimiser les temps d’arrêt et à renforcer la sécurité d’exploitation. Grâce au développement continu des mesures de sécurité mises en œuvre, Erhardt+Leimer aide les exploitants à utiliser leurs solutions d’automatisation de manière sûre et fiable.
Plus d'informations
Notre engagement en faveur de la cybersécurité :
La sécurité de nos produits, systèmes et services est une priorité absolue pour Erhardt+Leimer. Avec l'interconnexion croissante des installations et des processus industriels, les exigences en matière de protection contre les cybermenaces ne cessent de s'accroître. C'est pourquoi nous prenons en compte les aspects liés à la sécurité tout au long du cycle de vie des produits et perfectionnons en permanence nos mesures de sécurité.
Notre objectif est de fournir à nos clients et partenaires des solutions sûres et fiables, ainsi que de les informer en toute transparence des risques de sécurité identifiés et des contre-mesures disponibles.
Équipe d’intervention en cas d’incident de sécurité des produits (PSIRT) :
Le PSIRT d’Erhardt+Leimer coordonne le traitement des signalements liés à la sécurité concernant les produits et solutions de l’entreprise. Les missions du PSIRT comprennent :
- la réception des signalements de sécurité
- Analyse et évaluation des vulnérabilités signalées
- Coordination des mesures correctives et des mises à jour logicielles
- Communication avec les clients, les partenaires et les chercheurs en sécurité
- Publication d'avis de sécurité
Formulaire CRA Security
Remarques concernant le signalement responsable et l'utilisation abusive Signalement responsable des incidents de sécurité et des vulnérabilités
Nous apprécions les signalements de vulnérabilités potentielles, d’incidents de sécurité ou de failles liées à la sécurité dans nos produits et services. Ces signalements nous aident à respecter nos obligations au titre de la loi sur la cyber-résilience (Cyber Resilience Act, CRA) et contribuent à améliorer la cybersécurité de nos produits et systèmes.
Tous les signalements sont examinés, évalués et documentés par notre équipe de sécurité. Les informations fournies sont traitées de manière confidentielle et utilisées exclusivement pour le traitement du cas signalé.
Conditions requises pour un signalement
En envoyant un signalement, le signalant confirme que :
- les informations transmises sont exactes au mieux de ses connaissances et de sa conscience,
- le signalement repose sur des observations réelles ou des preuves vérifiables,
- aucune information sciemment fausse, trompeuse ou falsifiée n’a été fournie,
- le signalement n’est pas effectué à des fins de préjudice, de chantage, de concurrence déloyale ou de harcèlement,
- aucun acte non autorisé ou illégal n’a été commis pour obtenir les informations contenues dans le signalement.
Examen de tous les signalements
Chaque signalement reçu est analysé par des spécialistes qualifiés qui en vérifient :
- plausibilité,
- de la traçabilité technique,
- pertinence,
- exhaustivité ainsi que
- éventuelles obligations réglementaires de déclaration.
L’entreprise se réserve le droit de demander des informations ou des justificatifs supplémentaires si cela s’avère nécessaire pour l’évaluation.
L’utilisation abusive de ce canal de signalement est interdite.
Cela concerne notamment :
- les signalements de sécurité sciemment faux,
- des vulnérabilités inventées de toutes pièces ou fictives,
- l'envoi répété de signalements manifestement infondés,
- toute tentative délibérée d’induire l’entreprise en erreur,
- les tentatives de chantage ou les revendications faisant référence à de prétendues vulnérabilités,
- la transmission de preuves manipulées ou falsifiées,
- l'utilisation abusive de la procédure de signalement dans le but d'entraver le bon déroulement des activités commerciales.
Conséquences juridiques en cas d'abus
En cas de soupçon de signalements abusifs, frauduleux ou délibérément faux, nous nous réservons le droit
- de soumettre le signalement à un examen technique et organisationnel approfondi,
- de faire intervenir les services internes chargés de la conformité et des affaires juridiques,
- d'analyser les données de journal et les pièces justificatives disponibles,
- de faire procéder à une évaluation juridique des faits,
- d’engager des poursuites civiles, disciplinaires ou pénales, dans la mesure où les conditions légales sont remplies.
Cela s'applique en particulier lorsque des informations délibérément erronées entraînent des coûts, des perturbations opérationnelles, une atteinte à la réputation ou des procédures de déclaration administratives inutiles.
Protection des personnes effectuant un signalement de bonne foi
Les personnes qui agissent de bonne foi et signalent de manière responsable une faille présumée ou avérée n’ont pas à craindre de préjudice résultant d’un signalement erroné.
Un signalement n’est pas considéré comme abusif au seul motif qu’un fait signalé s’avère infondé à l’issue d’une vérification technique. Ce qui est déterminant, c’est l’intention vérifiable de procéder à un signalement honnête et responsable.
Remarque relative au CRA
Dans le cadre de nos obligations au titre du Cyber Resilience Act (UE) 2024/2847, les signalements peuvent être vérifiés, documentés et, le cas échéant, transmis aux instances ou autorités compétentes, dans la mesure où des obligations légales de signalement s’appliquent.