La ciberseguridad en Erhardt+Leimer
¿Por qué la ciberseguridad?
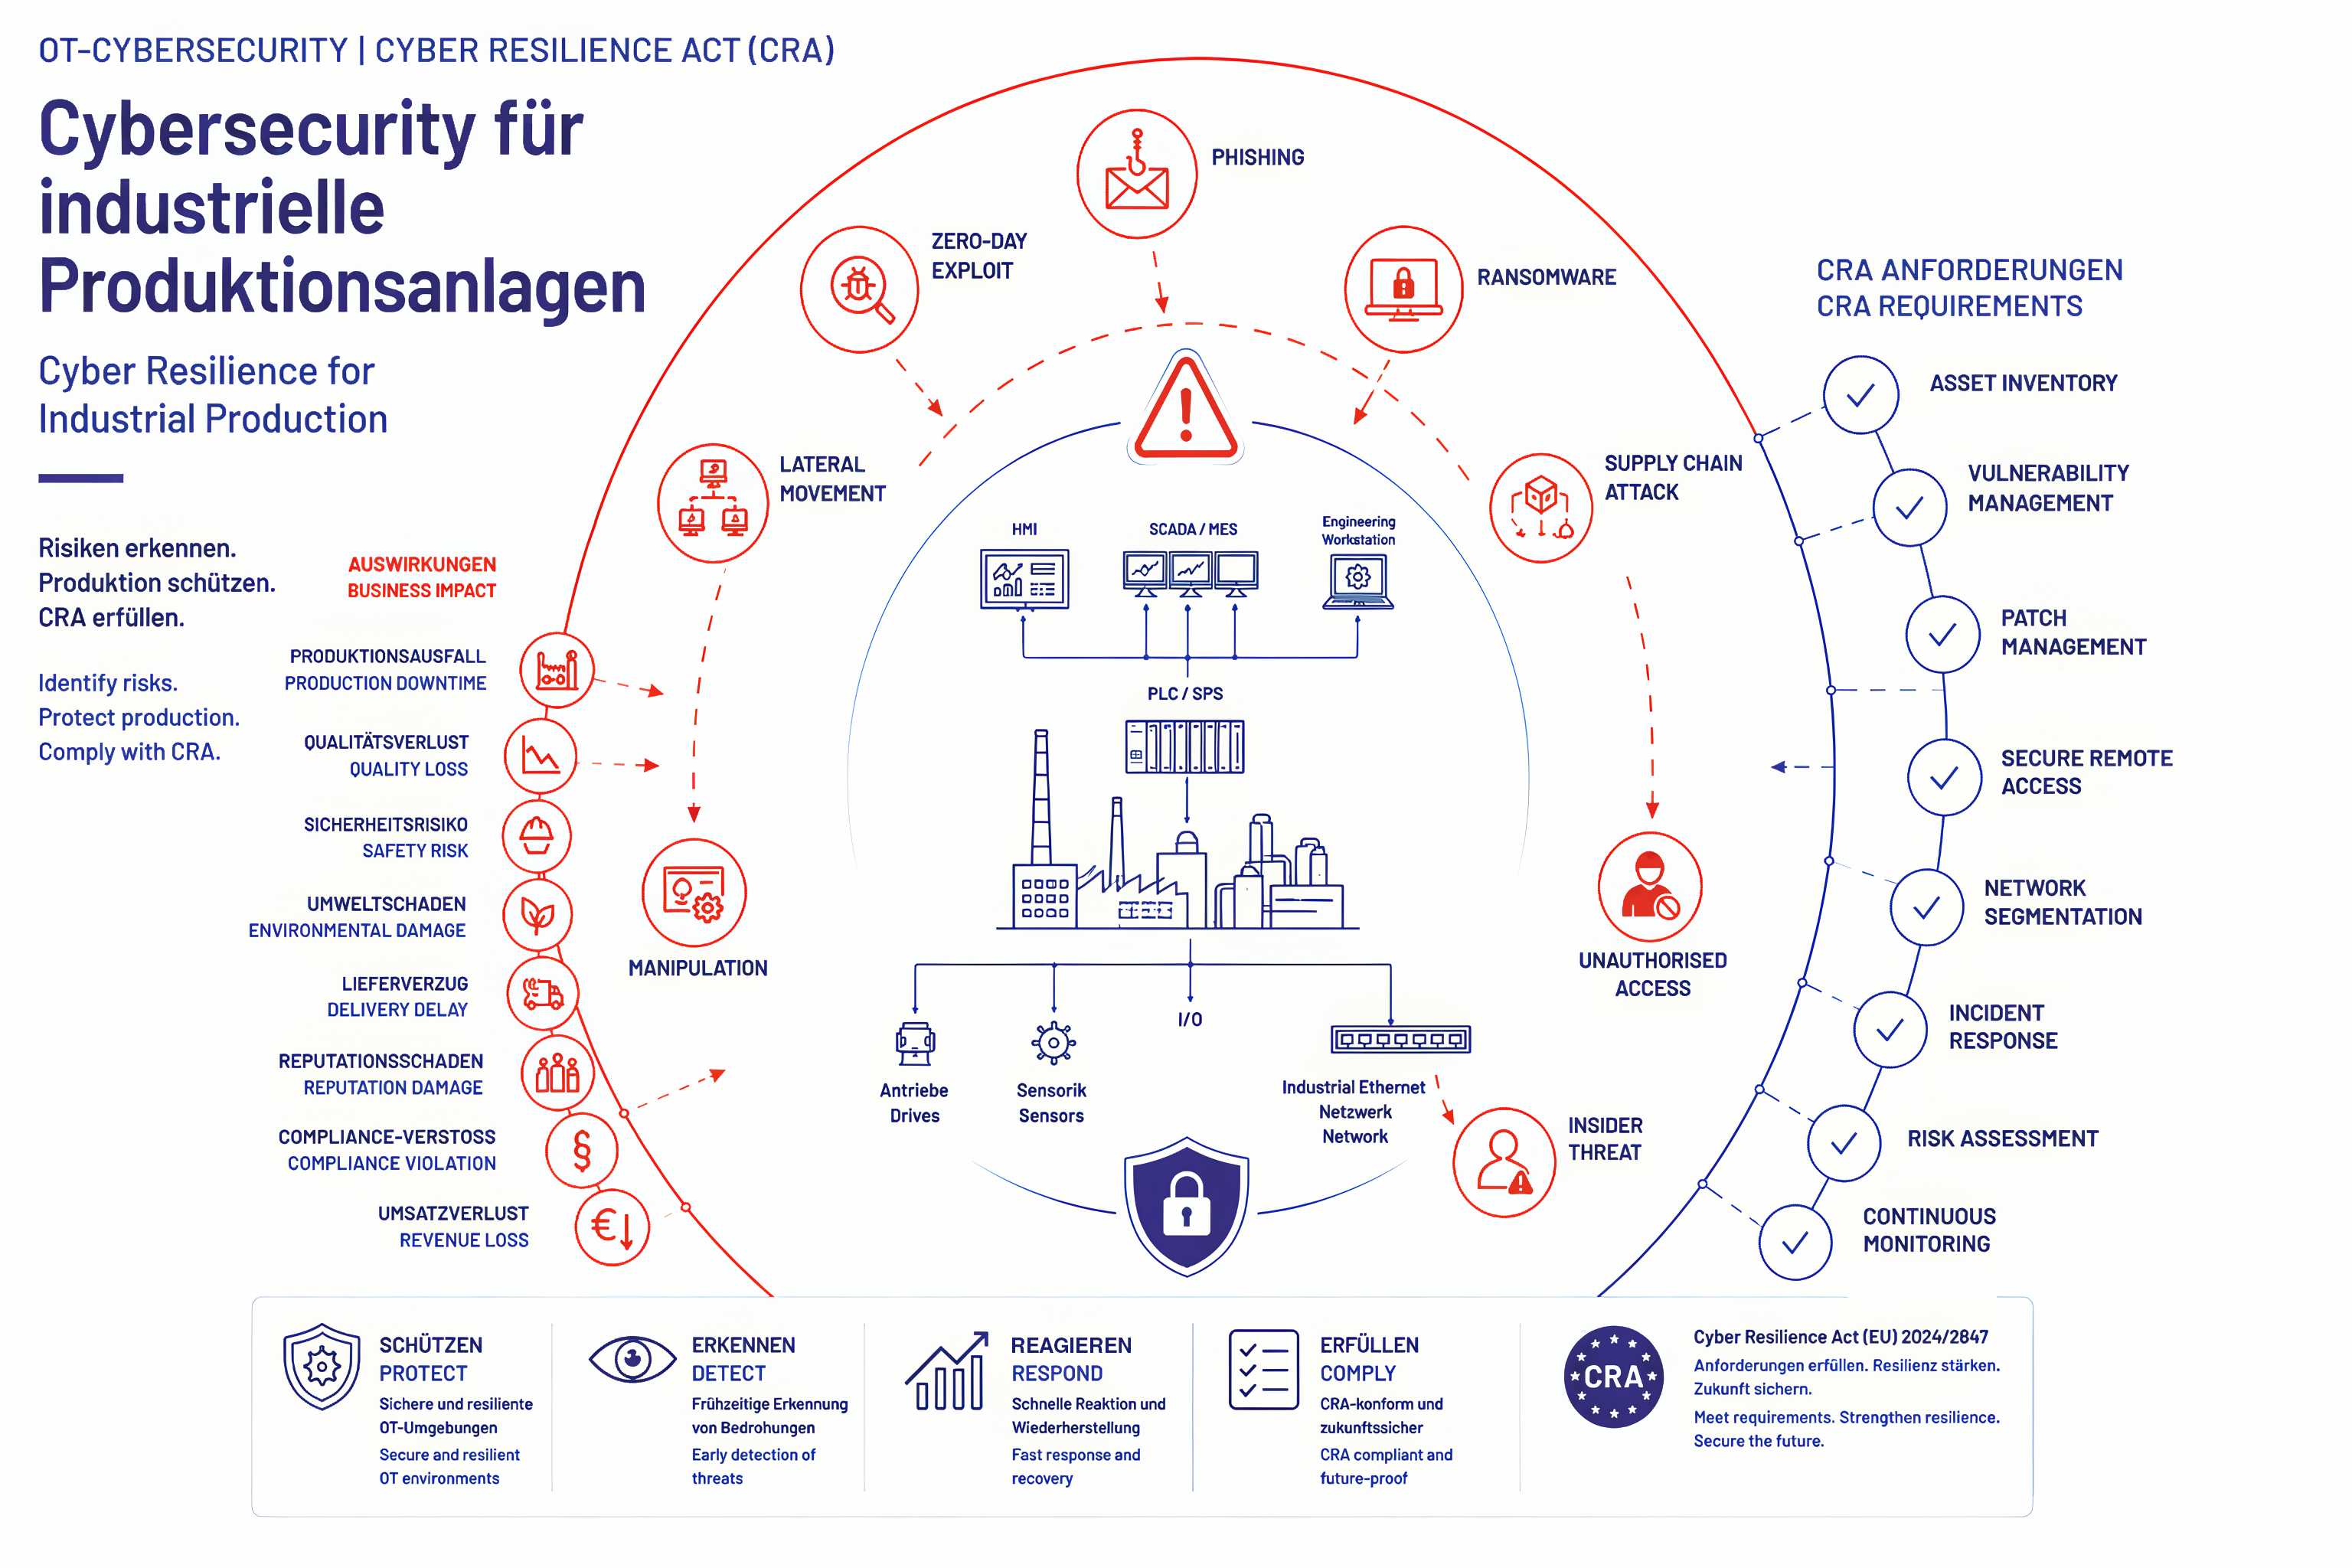
En Erhardt+Leimer se concede gran importancia a la protección de máquinas, instalaciones y procesos de producción. Por ello, se utilizan mecanismos de seguridad modernos para proteger de la mejor manera posible los sistemas, los datos y las comunicaciones frente al acceso no autorizado y la manipulación. Entre otras cosas, esto incluye medidas para proteger el software de aplicación y los datos de configuración mediante métodos actuales de cifrado y autenticación. Además, los conceptos de usuarios y derechos basados en roles permiten una gestión controlada de los permisos de acceso a nivel de ingeniería, servicio y operaciones. Para la comunicación entre dispositivos, controles y sistemas de nivel superior, se utilizan canales de comunicación seguros y cifrados. Además, los mecanismos de copia de seguridad y recuperación, así como los conceptos de disponibilidad adecuados, contribuyen a minimizar los tiempos de inactividad y a aumentar la seguridad operativa. Gracias al desarrollo continuo de las medidas de seguridad aplicadas, Erhardt+Leimer ayuda a los operadores a gestionar sus soluciones de automatización de forma segura y fiable.
Más información
Nuestro compromiso con la ciberseguridad:
La seguridad de nuestros productos, sistemas y servicios es una prioridad absoluta para Erhardt+Leimer. A medida que aumenta la interconexión de las instalaciones y los procesos industriales, también crecen los requisitos en materia de protección frente a las ciberamenazas. Por ello, tenemos en cuenta los aspectos de seguridad a lo largo de todo el ciclo de vida del producto y mejoramos continuamente nuestras medidas de seguridad.
Nuestro objetivo es proporcionar a clientes y socios soluciones seguras y fiables, así como informar de forma transparente sobre los riesgos de seguridad identificados y las contramedidas disponibles.
Equipo de respuesta a incidentes de seguridad de productos (PSIRT):
El PSIRT de Erhardt+Leimer coordina la gestión de las notificaciones relacionadas con la seguridad de los productos y soluciones de la empresa. Entre las tareas del PSIRT se incluyen:
- Recepción de notificaciones de seguridad
- Análisis y evaluación de las vulnerabilidades notificadas
- Coordinación de medidas correctivas y actualizaciones de software
- Comunicación con clientes, socios e investigadores de seguridad
- Publicación de avisos de seguridad
Formulario de seguridad de CRA
Indicaciones sobre la notificación responsable y el uso indebido. Notificación responsable de incidentes de seguridad y vulnerabilidades
Agradecemos cualquier información sobre posibles vulnerabilidades, incidentes de seguridad o deficiencias relevantes para la seguridad en nuestros productos y servicios. Estas notificaciones nos ayudan a cumplir con nuestras obligaciones en virtud de la Ley de Resiliencia Cibernética (CRA) y contribuyen a mejorar la ciberseguridad de nuestros productos y sistemas.
Nuestro equipo de seguridad revisa, evalúa y documenta todas las notificaciones. La información facilitada se trata de forma confidencial y se utiliza exclusivamente para gestionar el asunto notificado.
Requisitos para realizar una notificación
Al enviar una notificación, el denunciante confirma que:
- la información facilitada es correcta según su leal saber y entender,
- la notificación se basa en observaciones reales o en pruebas verificables,
- no se han facilitado datos deliberadamente falsos, engañosos o manipulados,
- la notificación no se realiza con fines de daño, chantaje, competencia desleal o acoso,
- no se han llevado a cabo acciones no autorizadas o ilícitas para obtener la información objeto de la notificación.
Revisión de todas las denuncias
Cada denuncia recibida es analizada por personal cualificado, que evalúa:
- plausibilidad,
- trazabilidad técnica,
- la relevancia,
- exhaustividad y
- posibles obligaciones reglamentarias de notificación.
La empresa se reserva el derecho a solicitar información o pruebas adicionales, siempre que sea necesario para la evaluación.
Queda prohibido el uso indebido de este canal de notificación.
Entre ellos se incluyen, en particular:
- notificaciones de seguridad falsamente falsas a sabiendas,
- vulnerabilidades ficticias o inventadas,
- el envío repetido de notificaciones manifiestamente infundadas,
- el engaño intencionado a la empresa,
- intentos de chantaje o exigencias relacionadas con supuestas vulnerabilidades,
- el envío de pruebas manipuladas o falsificadas,
- el uso indebido del proceso de notificación para obstaculizar los procesos empresariales.
Consecuencias legales en caso de abuso
En caso de sospecha de denuncias abusivas, fraudulentas o deliberadamente falsas, nos reservamos el derecho a
- someter la notificación a una auditoría técnica y organizativa exhaustiva,
- recurrir a los departamentos internos de cumplimiento normativo y jurídico,
- evaluar los registros y las pruebas disponibles,
- someter los hechos a una evaluación jurídica,
- y emprender acciones civiles, laborales o penales, siempre que se cumplan los requisitos legales.
Esto se aplica, en particular, cuando, debido a información falsa facilitada de forma dolosa, se produzcan costes, interrupciones en el funcionamiento, daños a la reputación o trámites administrativos innecesarios.
Protección de los denunciantes de buena fe
Las personas que actúen de buena fe y notifiquen de forma responsable una vulnerabilidad supuesta o real no tienen que temer ninguna consecuencia negativa por una notificación errónea.
Una notificación no se considerará abusiva por el mero hecho de que, tras una comprobación técnica, el hecho notificado resulte infundado. Lo determinante es la intención demostrable de realizar una notificación honesta y responsable.
Nota relativa a la CRA
Las notificaciones pueden ser revisadas, documentadas y, en su caso, remitidas a los organismos o autoridades competentes en el marco de nuestras obligaciones en virtud de la Ley de Resiliencia Cibernética (UE) 2024/2847, siempre que existan obligaciones legales de notificación.