Cybersecurity bei Erhardt+Leimer
Warum Cybersecurity?
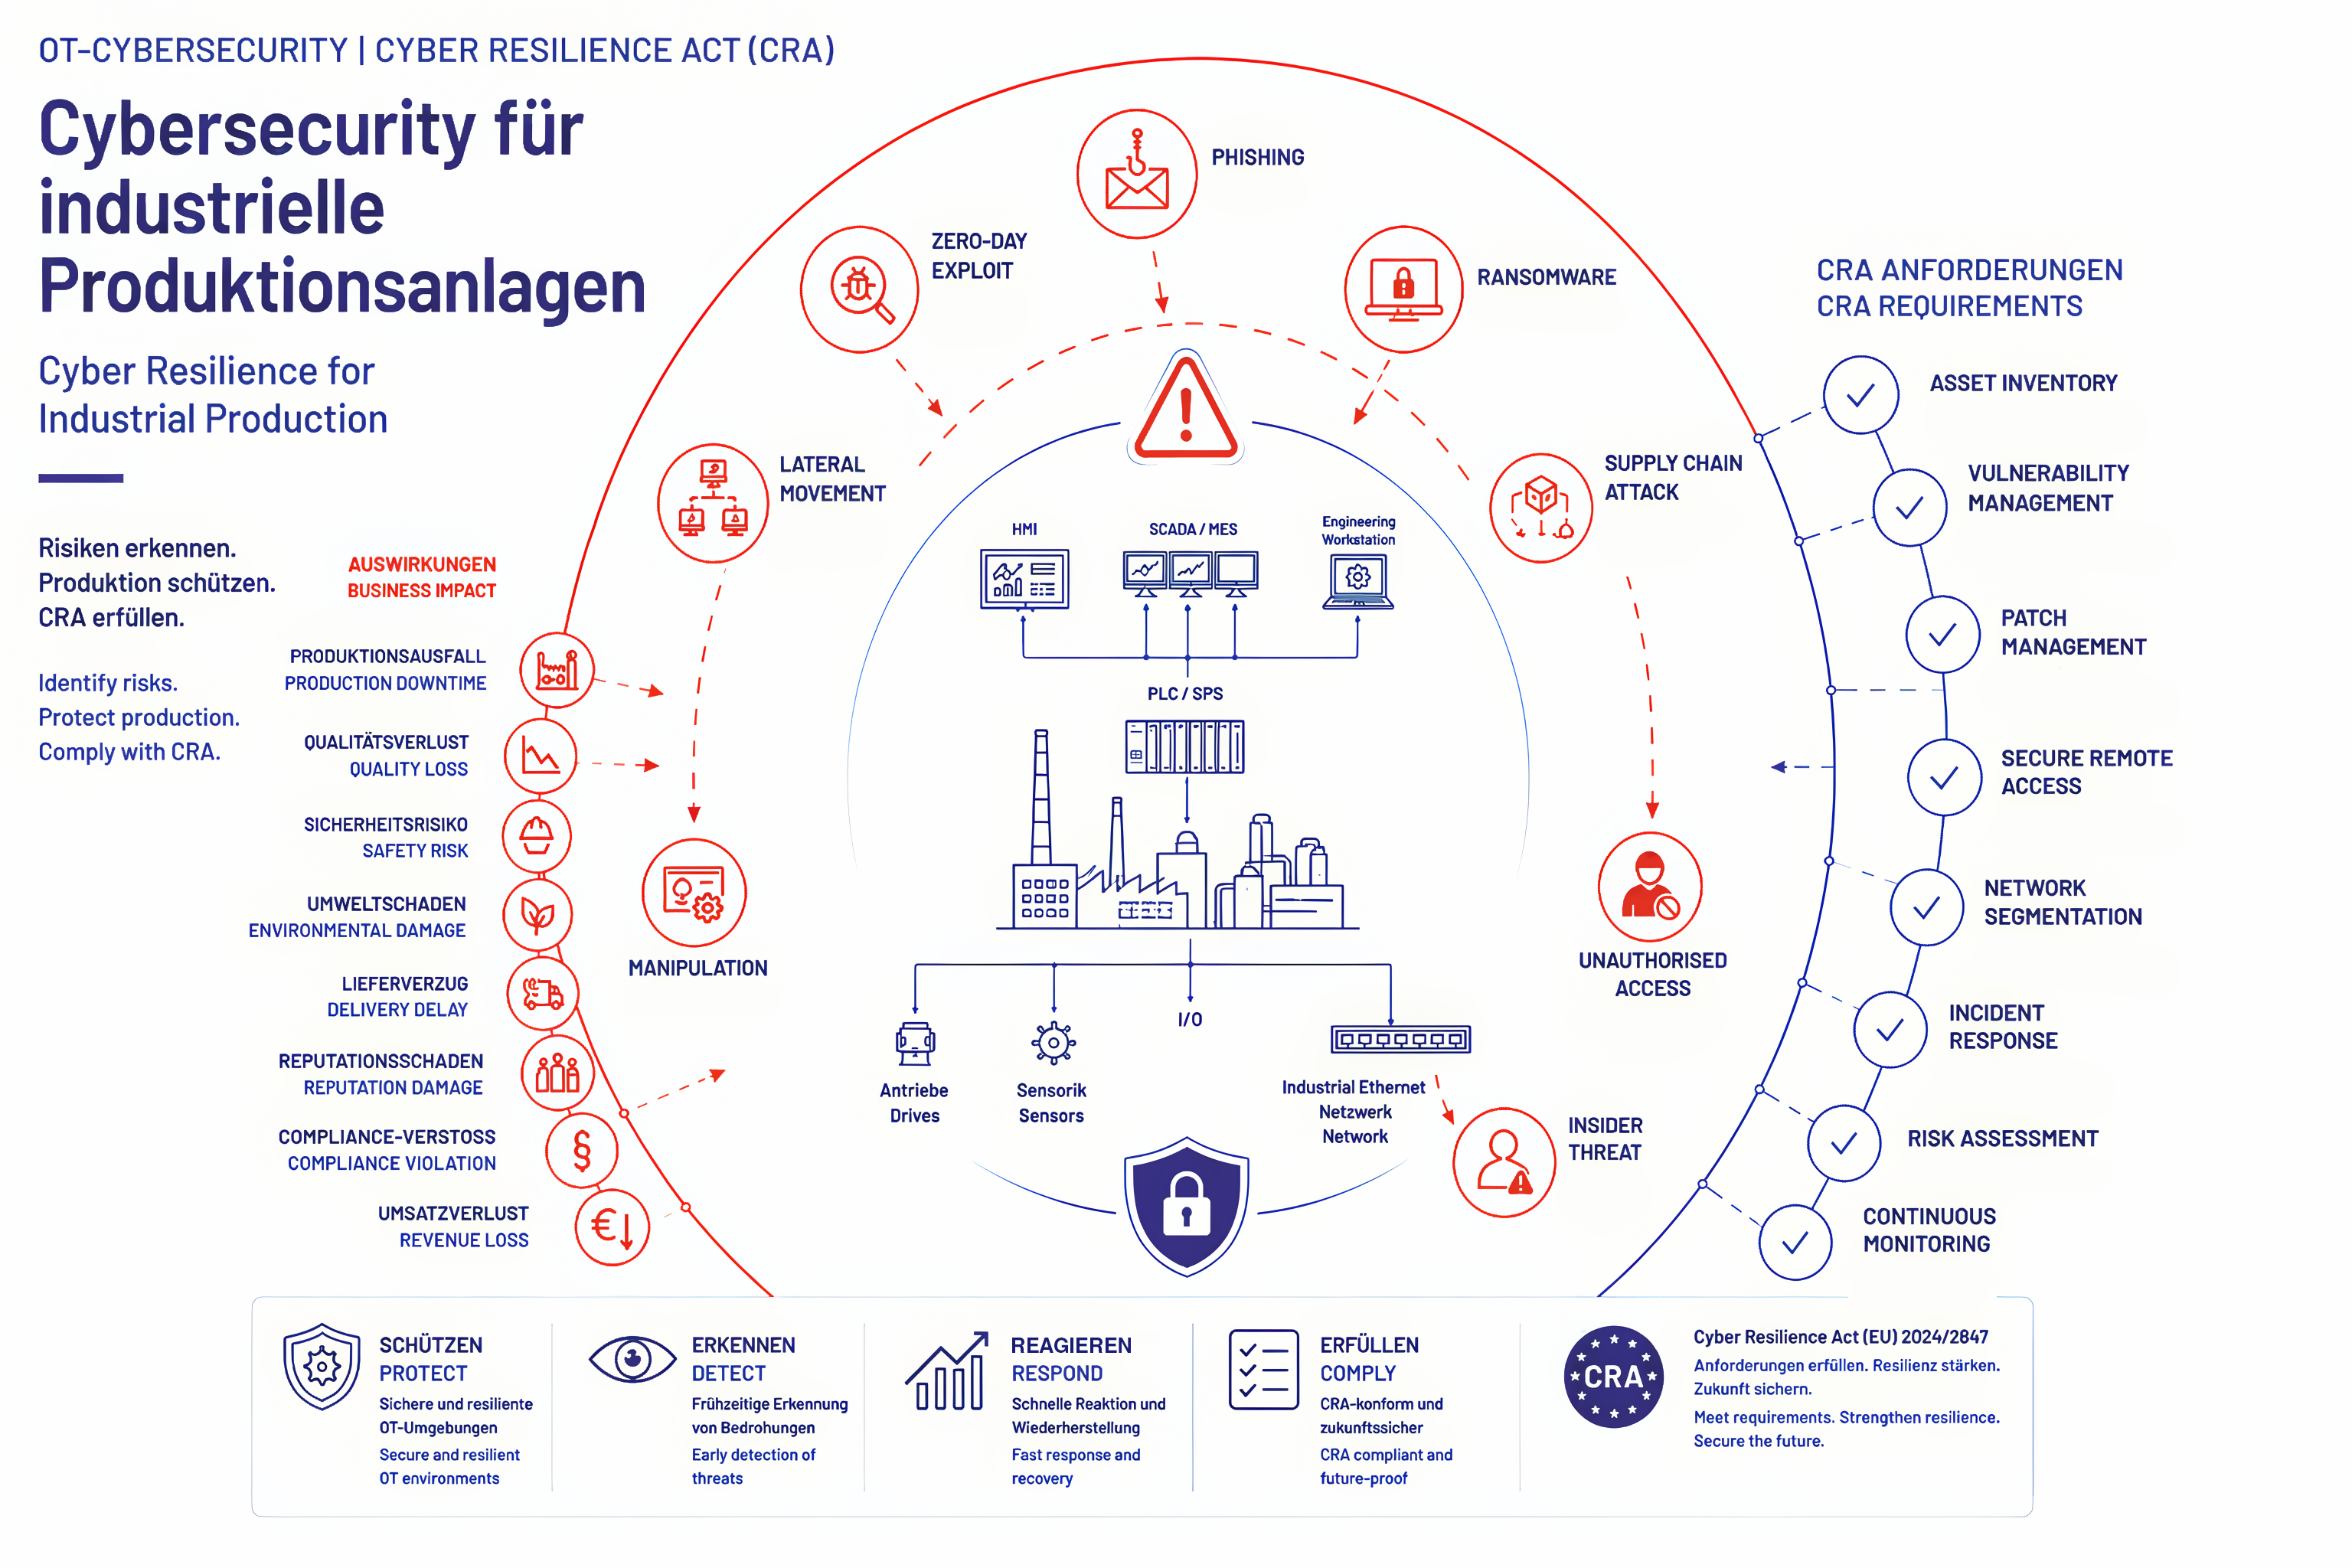
Mit der zunehmenden Vernetzung von Maschinen, Anlagen und industriellen Systemen wächst die Bedeutung von Cybersecurity kontinuierlich. Der Schutz vor Cyberangriffen und unbefugten Zugriffen ist daher ein wesentlicher Bestandteil der Produkt- und Lösungsentwicklung bei Erhardt+Leimer.
Sicherheitsaspekte werden bereits während des Entwicklungsprozesses berücksichtigt und kontinuierlich weiterentwickelt. Eingesetzte Software- und Systemkomponenten werden regelmäßig überprüft, um potenzielle Schwachstellen frühzeitig zu erkennen und Risiken zu minimieren. Werden Sicherheitslücken identifiziert und verifiziert, werden diese im Rahmen definierter Prozesse bewertet und zeitnah adressiert.
Darüber hinaus setzt Erhardt+Leimer auf moderne Sicherheitsmechanismen, sichere Kommunikationsverfahren sowie etablierte Prozesse für das Schwachstellen- und Patchmanagement. Ziel ist es, Kunden und Betreibern zuverlässige und sichere Lösungen für den Einsatz in industriellen Umgebungen bereitzustellen.
Weiterführende Informationen zu Cybersecurity, Sicherheitsmaßnahmen und empfohlenen Best Practices stellt Erhardt+Leimer über die entsprechenden Produkt- und Serviceinformationen zur Verfügung.
Weitere Informationen
Unser Engagement für Cybersecurity
Die Sicherheit unserer Produkte, Systeme und Dienstleistungen hat für Erhardt+Leimer höchste Priorität. Mit der zunehmenden Vernetzung industrieller Anlagen und Prozesse steigen auch die Anforderungen an den Schutz vor Cyberbedrohungen. Deshalb berücksichtigen wir Sicherheitsaspekte während des gesamten Produktlebenszyklus und entwickeln unsere Security-Maßnahmen kontinuierlich weiter.
Unser Ziel ist es, Kunden und Partnern sichere und zuverlässige Lösungen bereitzustellen, sowie transparent über identifizierte Sicherheitsrisiken und verfügbare Gegenmaßnahmen zu informieren.
Product Security Incident Response Team (PSIRT)
Das Erhardt+Leimer PSIRT koordiniert die Bearbeitung sicherheitsrelevanter Meldungen zu Produkten und Lösungen des Unternehmens. Zu den Aufgaben des PSIRT gehören:
- Entgegennahme von Sicherheitsmeldungen
- Analyse und Bewertung gemeldeter Schwachstellen
- Koordination von Gegenmaßnahmen und Software-Updates
- Kommunikation mit Kunden, Partnern und Sicherheitsforschern
- Veröffentlichung von Security Advisories
CRA Security Formular
Wir begrüßen Hinweise auf potenzielle Schwachstellen, Sicherheitsvorfälle oder sicherheitsrelevante Mängel in unseren Produkten und Dienstleistungen. Meldungen unterstützen uns bei der Erfüllung unserer Verpflichtungen gemäß dem Cyber Resilience Act (CRA) und tragen zur Verbesserung der Cybersicherheit unserer Produkte und Systeme bei.
Alle Meldungen werden durch unser Security-Team geprüft, bewertet und dokumentiert. Die bereitgestellten Informationen werden vertraulich behandelt und ausschließlich zur Bearbeitung des gemeldeten Sachverhalts verwendet.
Voraussetzungen für eine Meldung
Mit dem Absenden einer Meldung bestätigt der Meldende, dass
- die übermittelten Informationen nach bestem Wissen und Gewissen korrekt sind,
- die Meldung auf tatsächlichen Beobachtungen oder nachvollziehbaren Nachweisen basiert,
- keine bewusst falschen, irreführenden oder manipulierten Angaben gemacht werden,
- die Meldung nicht zu Schädigungs-, Erpressungs-, Wettbewerbs- oder Belästigungszwecken erfolgt,
- keine unbefugten oder rechtswidrigen Handlungen durchgeführt wurden, um Informationen für die Meldung zu beschaffen.
Prüfung aller Meldungen
Jede eingehende Meldung wird durch qualifizierte Fachkräfte analysiert und hinsichtlich
- Plausibilität,
- technischer Nachvollziehbarkeit,
- Relevanz,
- Vollständigkeit sowie
- möglicher regulatorischer Meldepflichten bewertet.
Das Unternehmen behält sich vor, zusätzliche Informationen oder Nachweise anzufordern, sofern dies für die Bewertung erforderlich ist.
Missbräuchliche Nutzung dieses Meldekanals ist untersagt.
Hierunter fallen insbesondere
- wissentlich falsche Sicherheitsmeldungen,
- fingierte oder frei erfundene Schwachstellen,
- wiederholte Einreichung offensichtlich unbegründeter Meldungen,
- vorsätzliche Irreführung des Unternehmens,
- Erpressungsversuche oder Forderungen unter Bezugnahme auf angebliche Schwachstellen,
- die Übermittlung manipulierten oder gefälschten Beweismaterials,
- die missbräuchliche Nutzung des Meldeprozesses zur Behinderung von Geschäftsabläufen.
Rechtliche Folgen bei Missbrauch
Bei Verdacht auf missbräuchliche, betrügerische oder vorsätzlich falsche Meldungen behalten wir uns vor,
- die Meldung einer erweiterten technischen und organisatorischen Prüfung zu unterziehen,
- interne Compliance- und Rechtsabteilungen einzubeziehen,
- vorhandene Protokoll- und Nachweisdaten auszuwerten,
- den Sachverhalt juristisch bewerten zu lassen,
- zivilrechtliche, arbeitsrechtliche oder strafrechtliche Schritte einzuleiten, sofern gesetzliche Voraussetzungen vorliegen.
Dies gilt insbesondere dann, wenn durch vorsätzlich falsche Angaben Kosten, Betriebsstörungen, Reputationsschäden oder unnötige behördliche Meldeverfahren verursacht werden.
Schutz gutgläubiger Meldender
Personen, die in gutem Glauben handeln und eine vermeintliche oder tatsächliche Schwachstelle verantwortungsvoll melden, haben keine Nachteile aufgrund einer irrtümlichen Meldung zu befürchten.
Eine Meldung wird nicht deshalb als missbräuchlich angesehen, weil sich ein gemeldeter Sachverhalt nach der technischen Prüfung als unbegründet herausstellt. Maßgeblich ist die nachweisbare Absicht zur ehrlichen und verantwortungsvollen Meldung.
CRA-bezogener Hinweis
Meldungen können im Rahmen unserer Verpflichtungen nach dem Cyber Resilience Act (EU) 2024/2847 überprüft, dokumentiert und gegebenenfalls an zuständige Stellen oder Behörden weitergegeben werden, soweit gesetzliche Meldepflichten bestehen.