Cibersegurança na Erhardt+Leimer
Porquê a cibersegurança?
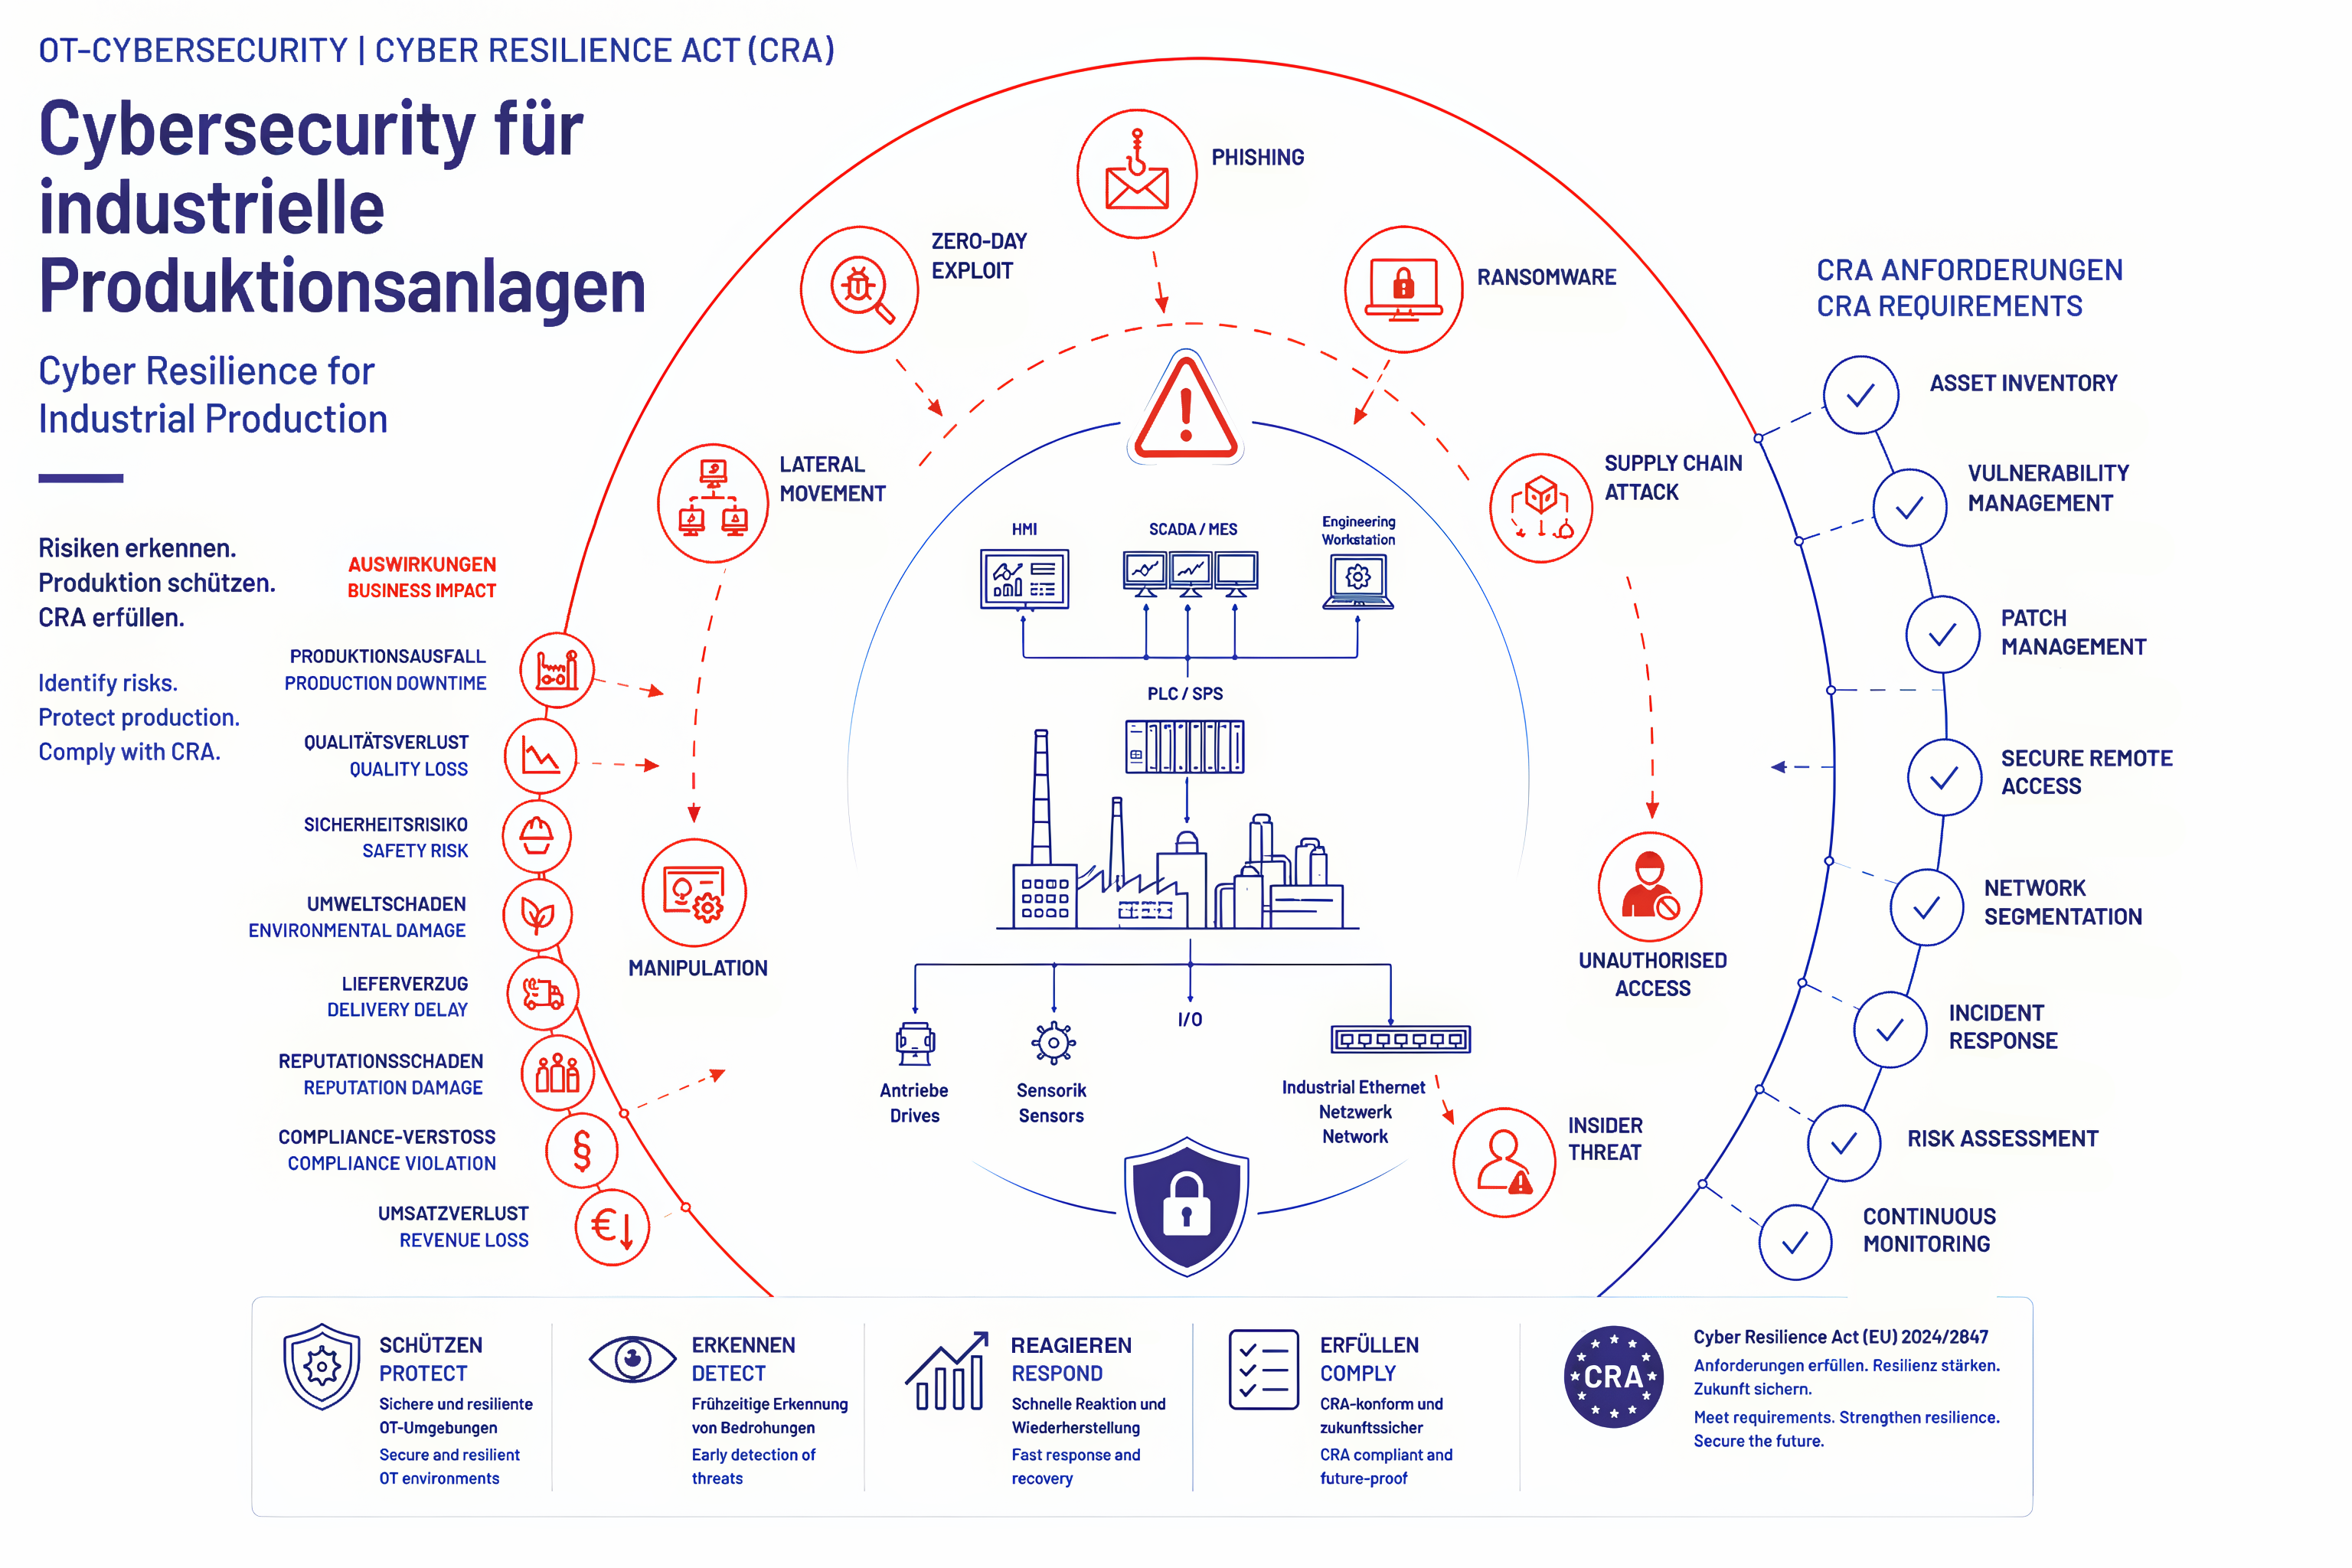
A proteção de máquinas, instalações e processos de produção reveste-se de grande importância na Erhardt+Leimer. Por isso, são utilizados mecanismos de segurança modernos para proteger da melhor forma possível os sistemas, os dados e as comunicações contra o acesso não autorizado e a manipulação. Entre outras coisas, isto inclui medidas para proteger o software de aplicação e os dados de configuração através de métodos atualizados de encriptação e autenticação. Além disso, os conceitos de utilizadores e direitos baseados em funções permitem uma gestão controlada das autorizações de acesso aos níveis de engenharia, assistência técnica e operação. Para a comunicação entre dispositivos, controladores e sistemas de nível superior, são suportados canais de comunicação seguros e encriptados. Complementarmente, os mecanismos de cópia de segurança e recuperação, bem como conceitos de disponibilidade adequados, contribuem para minimizar os tempos de inatividade e aumentar a segurança operacional. Através do desenvolvimento contínuo das medidas de segurança implementadas, a Erhardt+Leimer apoia os operadores na exploração segura e fiável das suas soluções de automação.
Mais informações
O nosso compromisso com a cibersegurança:
A segurança dos nossos produtos, sistemas e serviços é a máxima prioridade da Erhardt+Leimer. Com a crescente interligação das instalações e processos industriais, aumentam também os requisitos em matéria de proteção contra ameaças cibernéticas. Por isso, temos em conta os aspetos de segurança ao longo de todo o ciclo de vida do produto e aperfeiçoamos continuamente as nossas medidas de segurança.
O nosso objetivo é fornecer aos clientes e parceiros soluções seguras e fiáveis, bem como informar de forma transparente sobre os riscos de segurança identificados e as contramedidas disponíveis.
Equipa de Resposta a Incidentes de Segurança de Produtos (PSIRT):
A PSIRT da Erhardt+Leimer coordena o tratamento de notificações relacionadas com a segurança dos produtos e soluções da empresa. Entre as funções da PSIRT incluem-se:
- Recebimento de notificações de segurança
- Análise e avaliação das vulnerabilidades comunicadas
- Coordenação de medidas corretivas e atualizações de software
- Comunicação com clientes, parceiros e investigadores de segurança
- Publicação de avisos de segurança
Formulário de Segurança da CRA
Orientações sobre a comunicação responsável e a utilização indevida Comunicação responsável de incidentes de segurança e vulnerabilidades
Agradecemos as notificações sobre potenciais vulnerabilidades, incidentes de segurança ou falhas relevantes para a segurança nos nossos produtos e serviços. Estas notificações ajudam-nos a cumprir as nossas obrigações ao abrigo da Lei de Resiliência Cibernética (CRA) e contribuem para melhorar a cibersegurança dos nossos produtos e sistemas.
Todas as notificações são analisadas, avaliadas e documentadas pela nossa equipa de segurança. As informações fornecidas são tratadas de forma confidencial e utilizadas exclusivamente para o tratamento do caso notificado.
Requisitos para uma notificação
Ao enviar uma notificação, o notificador confirma que:
- as informações transmitidas estão corretas, de acordo com o seu melhor conhecimento e convicção,
- a denúncia se baseia em observações reais ou em provas verificáveis,
- não são fornecidos dados deliberadamente falsos, enganosos ou manipulados,
- a denúncia não é feita com o objetivo de causar danos, chantagem, concorrência desleal ou assédio,
- não foram realizados atos não autorizados ou ilegais para obter as informações necessárias à denúncia.
Análise de todas as denúncias
Cada denúncia recebida é analisada por profissionais qualificados e avaliada quanto à:
- plausibilidade,
- verificabilidade técnica,
- relevância,
- exaustividade, bem como
- eventuals obrigações regulamentares de comunicação.
A empresa reserva-se o direito de solicitar informações ou comprovativos adicionais, caso tal seja necessário para a avaliação.
É proibida a utilização abusiva deste canal de denúncia.
Isto inclui, em particular:
- notificações de segurança falsamente falsas,
- vulnerabilidades inventadas ou fictícias,
- envio repetido de denúncias manifestamente infundadas,
- indução deliberada em erro da empresa,
- tentativas de chantagem ou exigências com referência a alegadas vulnerabilidades,
- o envio de provas manipuladas ou falsificadas,
- a utilização abusiva do processo de notificação para obstruir os processos empresariais.
Consequências legais em caso de abuso
Em caso de suspeita de denúncias abusivas, fraudulentas ou deliberadamente falsas, reservamo-nos o direito de
- submeter a denúncia a uma análise técnica e organizacional aprofundada,
- envolver os departamentos internos de conformidade e jurídico,
- analisar os registos e comprovativos existentes,
- submeter os factos a uma avaliação jurídica,
- e a instaurar ações no âmbito do direito civil, do direito do trabalho ou do direito penal, desde que estejam preenchidos os requisitos legais.
Isto aplica-se, em particular, quando informações deliberadamente falsas causam custos, perturbações operacionais, danos à reputação ou procedimentos de notificação administrative desnecessários.
Proteção dos denunciantes de boa-fé
As pessoas que ajam de boa-fé e denunciem de forma responsável uma vulnerabilidade suposta ou real não têm de recear quaisquer desvantagens decorrentes de uma denúncia errada.
Uma denúncia não é considerada abusiva pelo simples facto de, após uma análise técnica, o facto denunciado se revelar infundado. O que é determinante é a intenção comprovável de efetuar uma denúncia honesta e responsável.
Nota relativa à CRA
As notificações podem ser analisadas, documentadas e, se for caso disso, transmitidas às entidades ou autoridades competentes, no âmbito das nossas obrigações decorrentes da Lei de Resiliência Cibernética (UE) 2024/2847, na medida em que existam obrigações legais de notificação.